SARCTE-KB-MAN-055 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Topologie di Rete Ridondanti e Laboratorio CCNP
1. Scopo e Ambito
Il presente manuale raccoglie tre Knowledge Object (KO) derivati da diagrammi didattici di topologia di rete a livello CCNA/CCNP, incentrati su design ridondanti (dual-ISP, distribution/core switch in HA, VRRP/HSRP, port-channel) tipici di laboratori di certificazione. Lo scopo è fornire al personale tecnico SARCTE un riferimento concettuale su pattern di topologia enterprise ridondante, utile come base per formazione tecnica e discussioni di design, non come modello di infrastruttura SARCTE reale.
Tutto il materiale è didattico/di laboratorio virtuale (dispositivi vIOS, vEOS, ASAv) o basato su indirizzi IP documentali (RFC 5737); non descrive alcuna infrastruttura fisica o di produzione SARCTE.
2. Descrizione Tecnica
Il cluster copre tre diagrammi complementari, tutti riconducibili al filone tematico "thenetworkdna.com" orientato alla certificazione CCNA/CCNP:
- KO-B1-003 presenta una topologia CCNA di riferimento con due router ISP ridondanti, un core switch L3, due distribution switch in Port-Channel/LACP e quattro VLAN dipartimentali più una VLAN Server Farm.
- KO-B1-022 descrive una topologia completa di home lab CCNP con doppio ISP in eBGP, edge router con NAT, firewall ASA per la gestione di una DMZ, core OSPF ridondato e distribution switch in VRRP.
- KO-B6-003 presenta una topologia enterprise CCNP isometrica con doppia connessione ISP, coppia di firewall in HA, core switch ridondanti, distribution layer con VLAN dedicate per reparto (HSRP/VRRP), access layer con funzionalità di sicurezza (DHCP Snooping, Dynamic ARP Inspection, port security) e Server Farm/Data Center dedicati.
I tre diagrammi sono segnalati nei metadati sorgente come complementari e non duplicati, pur condividendo lo stesso filone tematico e la stessa fonte (thenetworkdna.com). Il livello di dettaglio cresce progressivamente da KO-B1-003 (CCNA, introduttivo) a KO-B1-022 e KO-B6-003 (CCNP, avanzato).
3. Contenuto per Argomento
3.1 KO-B1-003 — CCNA Network Topology — Reference Diagram (thenetworkdna.com)
Descrizione: Diagramma di topologia di rete didattico per certificazione CCNA: due router ISP ridondanti, core switch L3, due distribution switch in Port-Channel/LACP, 4 VLAN (Sales, Accounting, Voice, Guest WiFi) e VLAN Server Farm.
Estratto OCR: "CCNA NETWORK TOPOLOGY — Learn, Configure, Troubleshoot, Succeed. R1 G0/0 203.0.113.1/30, R2 G0/0 198.51.100.1/30 (indirizzi documentali RFC5737). Core Switch (L3). Distribution Switch 1/2 (L3) in Port-Channel 1 (LACP). VLAN10 Sales 192.168.10.0/24, VLAN20 Accounting 192.168.20.0/24, VLAN30 Voice 192.168.30.0/24, VLAN40 Guest WiFi 192.168.40.0/24, VLAN50 Server Farm 192.168.50.0/24. Sezione High Availability, Performance, Security, Scalability."
Tecnologie/tool citati: Cisco (generico L3 switch/router), LACP, 802.1Q Trunking, VLAN.
3.2 KO-B1-022 — CCNP Network Home Lab — Full Topology Reference (thenetworkdna.com)
Descrizione: Topologia completa di un home lab CCNP con doppio ISP in eBGP, edge router NAT, ASA firewall per DMZ, core OSPF con due router core e due distribution switch VRRP, access switch e PC client.
Estratto OCR: "CCNP Network Home Lab — www.thenetworkdna.com. Data Center: Server1 (DNS, DHCP, NTP, Radius, Syslog-ng), vIOS-Ser-I. ASAv-I (Inside/Outside), vIOS-EDGE-I con NAT verso ISP1 (ASN 64501) ed ISP2 (ASN 64502) in eBGP (ASN 64500), block 198.10.10.0/30. DMZ: ASAv-DMZ-I, vIOS-DMZ-I, Serv-DMZ-I (DNS/NTP/Web/Syslog-ng). Campus: vIOS-Core-I/II (OSPF Area0), vEOS-Dis-I/II (VRRP10-40, priorità 100/150), OpenSwitch-Acc-I/II, PC1-4 su VLAN10/20/30/40."
Tecnologie/tool citati: Cisco vIOS, ASAv, OSPF, eBGP, VRRP, 802.1Q, DHCP, RADIUS, Syslog. Nota: dispositivi virtuali (vIOS/vEOS/ASAv) di laboratorio didattico, non infrastruttura reale.
3.3 KO-B6-003 — CCNP Network Topology — Enterprise Network with Dual ISP Connections (thenetworkdna.com)
Descrizione: Diagramma isometrico di una topologia enterprise CCNP con doppia connessione ISP, coppia firewall in HA, core switch ridondanti, distribution layer con VLAN dedicate, access layer per reparto e Server Farm/Data Center dedicati.
Estratto OCR: "CCNP NETWORK TOPOLOGY — Enterprise Network with Dual ISP Connections — www.thenetworkdna.com. Security Layer: Next-Gen Firewalls (HA), NAT/PAT, VPN Termination. Core Layer: High-Speed Switching, Redundant Links, OSPF Area 0. Distribution Layer: VLAN Routing, ACL & Policy Control, HSRP/VRRP. Access Layer: Access Switches, Port Security, PoE per IP Phones & AP. ISP1/ISP2 → Edge Router 1/2 → Firewall 1/2 (HA Pair) → Core Switch 1/2 → Distribution switches → Access switches per reparto. Legenda VLANs: VLAN10-Users, VLAN20-Voice, VLAN30-Servers, VLAN40-Guest, VLAN99-Mgmt. Network Services: Server Farm (DMZ), DHCP|DNS|AD, NTP|Syslog, Monitoring(SNMP). Routing & Protocols: BGP (to ISPs), OSPF, HSRP/VRRP, STP/RSTP, EIGRP (Optional). Security: DHCP Snooping, Dynamic ARP Inspection, IP Source Guard, ACL & Port Security."
Tecnologie/tool citati: BGP, OSPF, HSRP, VRRP, STP/RSTP, EIGRP, DHCP Snooping, Dynamic ARP Inspection, SNMP. Nota: le etichette VLAN nei riquadri reparto (SALES/FINANCE=VLAN10, VOICE=VLAN20) risultano incoerenti rispetto alla legenda ufficiale del diagramma (VLAN10=Users, VLAN20=Voice, VLAN30=Servers); riportato fedelmente senza correzione, come da vincolo di non-invenzione.
4. Terminologia e Riferimenti Tecnici
| Tecnologia/Protocollo | Ruolo nella topologia (da fonte) |
|---|---|
| LACP / Port-Channel | Aggregazione di collegamenti ridondanti tra distribution switch |
| 802.1Q Trunking / VLAN | Segmentazione logica del traffico per reparto |
| OSPF (Area 0) | Routing interno ridondato nel core layer |
| eBGP / BGP | Routing verso ISP multipli (dual-homing) |
| VRRP / HSRP | Ridondanza del gateway di default a livello distribution |
| STP/RSTP | Prevenzione loop nel core/distribution layer |
| EIGRP | Protocollo di routing opzionale citato nel diagramma enterprise |
| ASA (ASAv) | Firewall (virtuale, in laboratorio) per gestione DMZ |
| DHCP Snooping / Dynamic ARP Inspection / IP Source Guard | Funzionalità di sicurezza a livello access layer |
| SNMP / Syslog / RADIUS | Servizi di monitoraggio, logging e AAA nel data center di laboratorio |
5. Prerequisiti e Livello Tecnico
Il livello tecnico varia da Intermediate (KO-B1-003, CCNA) ad Advanced (KO-B1-022 e KO-B6-003, CCNP). Prerequisiti indicati dalle fonti: fondamenti CCNA/CCNP, concetti di VLAN, routing e alta disponibilità. Il manuale è indicato per personale in preparazione a certificazioni Cisco di livello CCNP o per architetti di rete che necessitano di un riferimento concettuale rapido su pattern di ridondanza.
6. Fonti e Provenienza
| KO ID | Watermark/Attribuzione rilevata |
|---|---|
| KO-B1-003 | thenetworkdna.com |
| KO-B1-022 | thenetworkdna.com |
| KO-B6-003 | thenetworkdna.com |
Tutto il materiale proviene dalla stessa fonte terza (thenetworkdna.com) ed è di natura didattica/documentale (indirizzi IP RFC 5737, dispositivi virtuali di laboratorio). Non descrive infrastruttura SARCTE reale. I tre diagrammi sono complementari e non duplicati, pur condividendo stile e fonte.
8. Documenti Correlati
Nessuno identificato in questa generazione.
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
Schema originale SARCTE
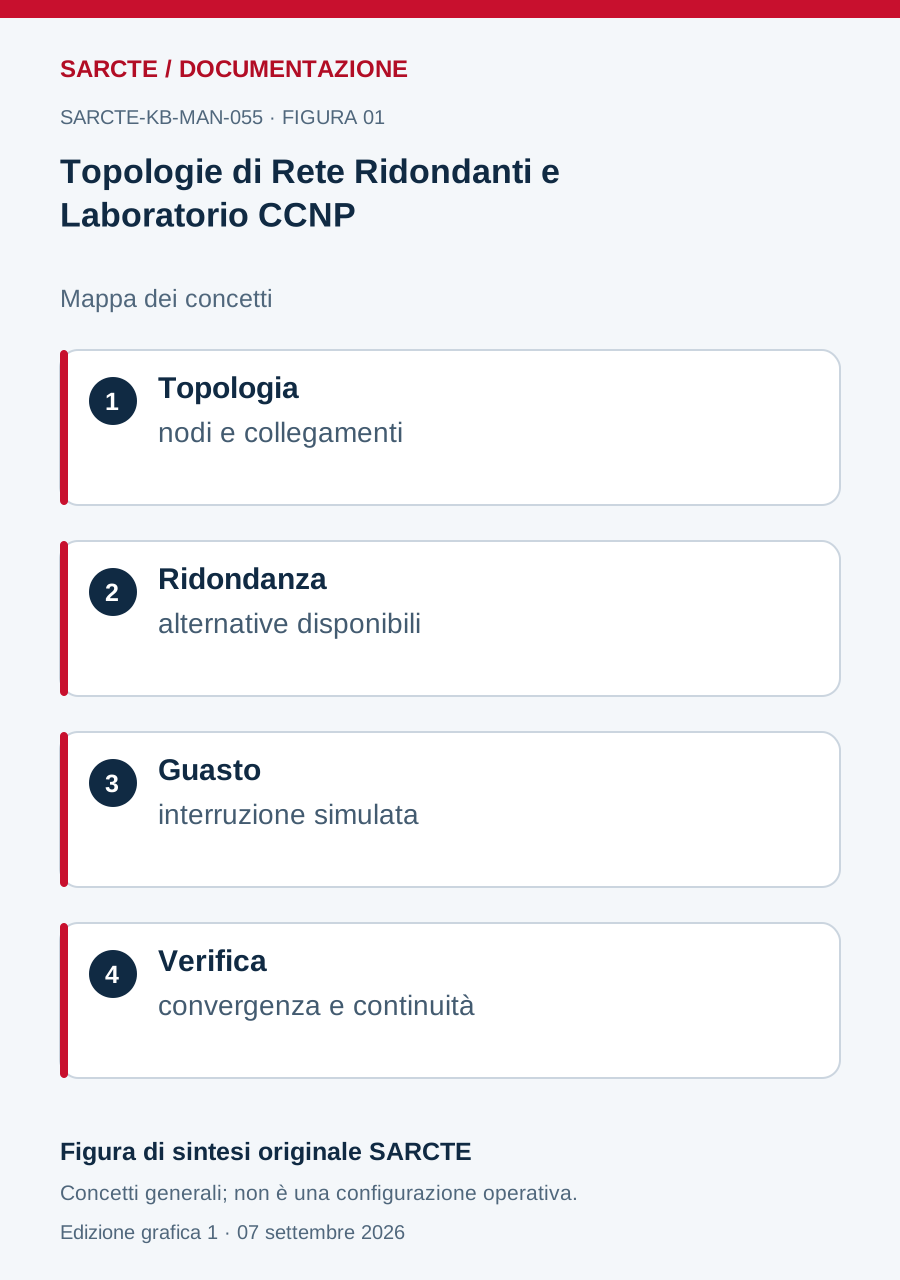
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.