SARCTE-KB-MAN-052 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Riferimento Security
1. Scopo e Ambito
Il manuale raccoglie due contenuti di riferimento in ambito sicurezza: il percorso di carriera Digital Forensics & Incident Response (DFIR), con relative certificazioni, competenze e strumenti tipici, e il framework AAA (Authentication, Authorization, Accounting) come fondamento della sicurezza di rete. Ambito: riferimento orientativo per formazione e per la comprensione dei principi AAA; non è una guida di configurazione AAA né un piano di certificazione ufficiale SARCTE.
Questo manuale raccoglie 2 Knowledge Object (KO) classificati dalla SARCTE Documentation Factory a partire da infografiche e materiale tecnico di terze parti (screenshot ingeriti in [riferimento interno]). Il contenuto ha finalità di riferimento e catalogazione; non costituisce documentazione di infrastruttura SARCTE né procedura operativa certificata.
2. Descrizione Tecnica
KO-B5-018 (slide 6 di una serie di 10, fonte 'CyberKid') descrive il percorso di carriera DFIR: principali certificazioni (GCFA, GCIH, CHFI, eJPT, CISSP), competenze chiave (evidence collection, forensic analysis, malware analysis, timeline reconstruction, log analysis) e strumenti tipici (Autopsy, Volatility, FTK Imager, Wireshark, Velociraptor, KAPE), citati solo nominalmente. KO-B7-001 (fonte 'Cyber Edge', logo Cisco CCNA) spiega il framework AAA nei suoi tre pilastri — Authentication ('chi sei?'), Authorization ('cosa puoi fare?'), Accounting ('cosa hai fatto?') — con il flusso operativo in 5 fasi e i benefici chiave (sicurezza più forte, accesso controllato, audit/conformità, accesso basato su ruoli, gestione centralizzata).
3. Contenuto per Argomento
KO-B5-018 — Career Path: DFIR (Digital Forensics & Incident Response) - 6/10
Descrizione: Slide 6 di 10 sulla carriera DFIR: attività tipiche, 5 certificazioni, competenze chiave, strumenti popolari.
Estratto OCR (fedele alla fonte):
CAREER PATH: DFIR. TOP CERTS: GCFA, GCIH, CHFI, eJPT, CISSP. SKILLS: Evidence Collection, Forensic Analysis, Malware Analysis, Timeline Reconstruction, Log Analysis. TOOLS: Autopsy, Volatility, FTK Imager, Wireshark, Velociraptor, KAPE.
Tecnologie / strumenti citati: GCFA, GCIH, CHFI, eJPT, CISSP, Autopsy, Volatility, FTK Imager, Velociraptor, KAPE Tag: dfir, digital-forensics, incident-response, certification, cyberkid, series-6-of-10 Livello tecnico: Advanced | Quality Score: 4/5 | Confidence Score: 0.92
KO-B7-001 — AAA (Authentication, Authorization & Accounting) - The Foundation of Network Security
Descrizione: Infografica a marchio Cyber Edge (logo Cisco CCNA) che spiega il framework di sicurezza AAA, suddiviso nei tre pilastri Autenticazione, Autorizzazione e Accounting, con esempi, domande chiave e flusso di funzionamento in 5 fasi.
Estratto OCR (fedele alla fonte):
Titolo: AAA (Authentication, Authorization & Accounting) - The Foundation of Network Security. AUTHENTICATION: verifica identità (Username/Password, biometria, certificati, MFA); 'Chi sei?'. AUTHORIZATION: cosa un utente autenticato può fare (ruoli/permessi, ACL, accesso VLAN, command authorization); 'Cosa puoi fare?'. ACCOUNTING: traccia e registra attività per audit (log sessione, orari, comandi, dati); 'Cosa hai fatto?'. HOW AAA WORKS (5 passi): User tenta accesso; Authentication; Authorization; Access Granted; Accounting. KEY BENEFITS: sicurezza più forte, accesso controllato, monitoraggio, audit/conformità, accesso basato su ruoli, gestione centralizzata.
Tecnologie / strumenti citati: AAA, MFA, ACL, VLAN Tag: aaa, authentication, authorization, accounting, network-security, cisco-ccna Livello tecnico: Beginner | Quality Score: 4/5 | Confidence Score: 0.92
4. Terminologia e Riferimenti Tecnici
| Tecnologia / Strumento / Protocollo | Citato in KO |
|---|---|
| GCFA | KO-B5-018 |
| GCIH | KO-B5-018 |
| CHFI | KO-B5-018 |
| eJPT | KO-B5-018 |
| CISSP | KO-B5-018 |
| Autopsy | KO-B5-018 |
| Volatility | KO-B5-018 |
| FTK Imager | KO-B5-018 |
| Velociraptor | KO-B5-018 |
| KAPE | KO-B5-018 |
| AAA | KO-B7-001 |
| MFA | KO-B7-001 |
| ACL | KO-B7-001 |
| VLAN | KO-B7-001 |
5. Prerequisiti e Livello Tecnico
Prerequisiti aggregati indicati nei KO di origine:
- Sistemi operativi
- Reti
- Cybersecurity di base
- Concetti base di networking
Livello tecnico per singolo KO:
| KO ID | Livello Tecnico |
|---|---|
| KO-B5-018 | Advanced |
| KO-B7-001 | Beginner |
6. Fonti e Provenienza
Il materiale che segue deriva da infografiche e contenuti di terze parti (non SARCTE), acquisiti tramite il flusso di ingestion [riferimento interno] -> [riferimento interno]. Marchi, watermark e attribuzioni citati appartengono ai rispettivi autori/publisher e sono riportati a fini di tracciabilità della fonte, non di affiliazione con SARCTE.
| KO ID | Watermark / Attribuzione rilevata |
|---|---|
| KO-B5-018 | Nessun watermark esplicito rilevato nell'estratto OCR/note |
| KO-B7-001 | Nessun watermark esplicito rilevato nell'estratto OCR/note |
8. Documenti Correlati
[riferimento interno]— fondamenti di rete e sicurezza complementari al framework AAA.[riferimento interno]— laboratorio di accesso sicuro (KO-B7-012) che applica concretamente AAA, HSRP e 802.1X.[riferimento interno]— strumenti forensi citati nel percorso DFIR.
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
Schema originale SARCTE
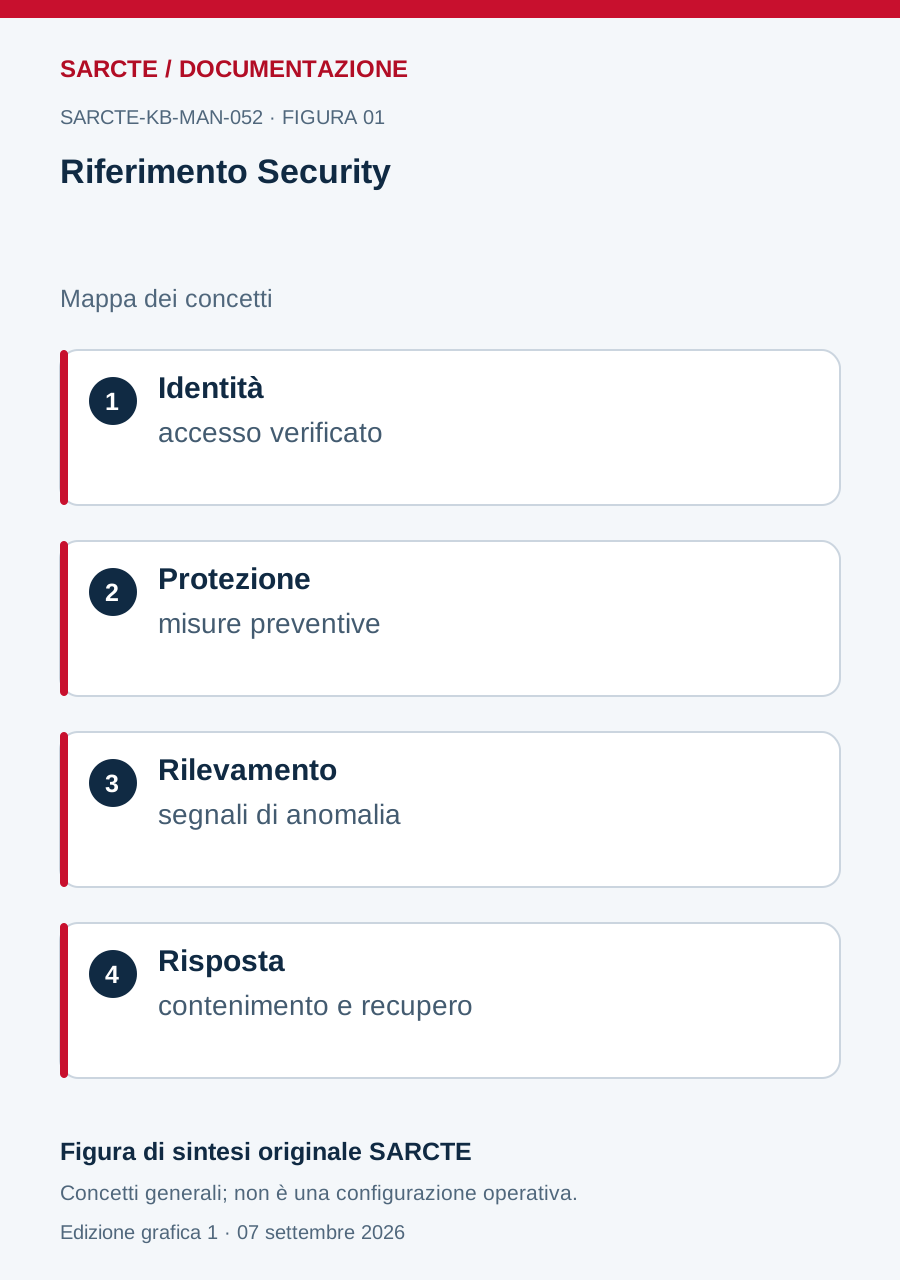
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.