SARCTE-KB-MAN-037 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Guida Sicurezza Web3 e Smart Contract
1. Scopo e Ambito
Il manuale raccoglie un riferimento sui principali rischi di sicurezza critici per smart contract e applicazioni Web3, come catalogati in un'infografica di terze parti. Ambito: riferimento di orientamento su categorie di rischio (non procedure di attacco né di audit tecnico dettagliato); il materiale è limitato a un singolo Knowledge Object e include un disclaimer esplicito della fonte che limita qualunque test di sicurezza a sistemi o bug bounty program esplicitamente autorizzati.
Questo manuale raccoglie 1 Knowledge Object (KO) classificati dalla SARCTE Documentation Factory a partire da infografiche e materiale tecnico di terze parti (screenshot ingeriti in [riferimento interno]). Il contenuto ha finalità di riferimento e catalogazione; non costituisce documentazione di infrastruttura SARCTE né procedura operativa certificata.
2. Descrizione Tecnica
L'unico KO del cluster (KO-B8-009, fonte 'CyberTrace Labs') elenca 10 categorie di rischio critico per smart contract: Access Control Failures, Reentrancy (voce duplicata nella fonte per errore di impaginazione), Signature Verification Errors, Business Logic Flaws, Oracle Manipulation, Flash Loan Logic Risks, Token Accounting Errors, Upgrade & Initialization Mistakes, una seconda voce 'Token Accounting Errors' relativa in realtà a bridge cross-chain, e Denial of Service — tutte con impatto/severità indicati (per lo più 'Critical', l'ultima 'High'). Il KO include inoltre un elenco di argomenti di apprendimento essenziali (Solidity Fundamentals, EVM, Secure Smart Contract Design, Auditing, DeFi Architecture, Token Standards, Access Control Models, Secure Upgrade Patterns) e un disclaimer esplicito della fonte sui limiti autorizzati dei test di sicurezza.
3. Contenuto per Argomento
KO-B8-009 — Top 10 Critical Web3 Security Risks
Descrizione: Infografica di CyberTrace Labs che elenca i 10 rischi di sicurezza più critici per smart contract e applicazioni Web3, con rischio, impatto e severità per ciascuno, oltre a una sezione di argomenti di apprendimento essenziali.
Estratto OCR (fedele alla fonte):
Titolo: 'Top 10 Critical Web3 Security Risks - Smart Contract Security - Web3 Bug Hunting - CyberTrace Labs'. 10 rischi con impatto/severity: 1. Access Control Failures (Critical); 2. Reentrancy (Critical, compare due volte per errore di impaginazione); 3. Signature Verification Errors (Critical); 4. Business Logic Flaws (Critical); 5. Oracle Manipulation (Critical); 6. Flash Loan Logic Risks (Critical); 7. Token Accounting Errors (Critical); 8. Upgrade & Initialization Mistakes (Critical); 9. Token Accounting Errors (titolo duplicato, descrizione in realtà su bridge cross-chain, Critical); 10. Denial of Service (High). ESSENTIAL LEARNING TOPICS: Solidity Fundamentals, EVM, Secure Smart Contract Design, Auditing, DeFi Architecture, Token Standards, Access Control Models, Secure Upgrade Patterns. Disclaimer: 'Educational content only. Security testing should only be performed on systems or bug bounty programs where you have explicit authorization.'
Tecnologie / strumenti citati: Solidity, Ethereum Virtual Machine (EVM), ERC-20, ERC-721, ERC-1155 Tag: web3-security, smart-contract-security, blockchain, defi, bug-bounty, solidity Livello tecnico: Advanced | Quality Score: 3/5 | Confidence Score: 0.87
4. Terminologia e Riferimenti Tecnici
| Tecnologia / Strumento / Protocollo | Citato in KO |
|---|---|
| Solidity | KO-B8-009 |
| Ethereum Virtual Machine (EVM) | KO-B8-009 |
| ERC-20 | KO-B8-009 |
| ERC-721 | KO-B8-009 |
| ERC-1155 | KO-B8-009 |
5. Prerequisiti e Livello Tecnico
Prerequisiti aggregati indicati nei KO di origine:
- Blockchain fundamentals
- Solidity basics
- Smart contract concepts
Livello tecnico per singolo KO:
| KO ID | Livello Tecnico |
|---|---|
| KO-B8-009 | Advanced |
6. Fonti e Provenienza
Il materiale che segue deriva da infografiche e contenuti di terze parti (non SARCTE), acquisiti tramite il flusso di ingestion [riferimento interno] -> [riferimento interno]. Marchi, watermark e attribuzioni citati appartengono ai rispettivi autori/publisher e sono riportati a fini di tracciabilità della fonte, non di affiliazione con SARCTE.
| KO ID | Watermark / Attribuzione rilevata |
|---|---|
| KO-B8-009 | Nessun watermark esplicito rilevato nell'estratto OCR/note |
8. Documenti Correlati
Nessuno identificato in questa generazione.
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
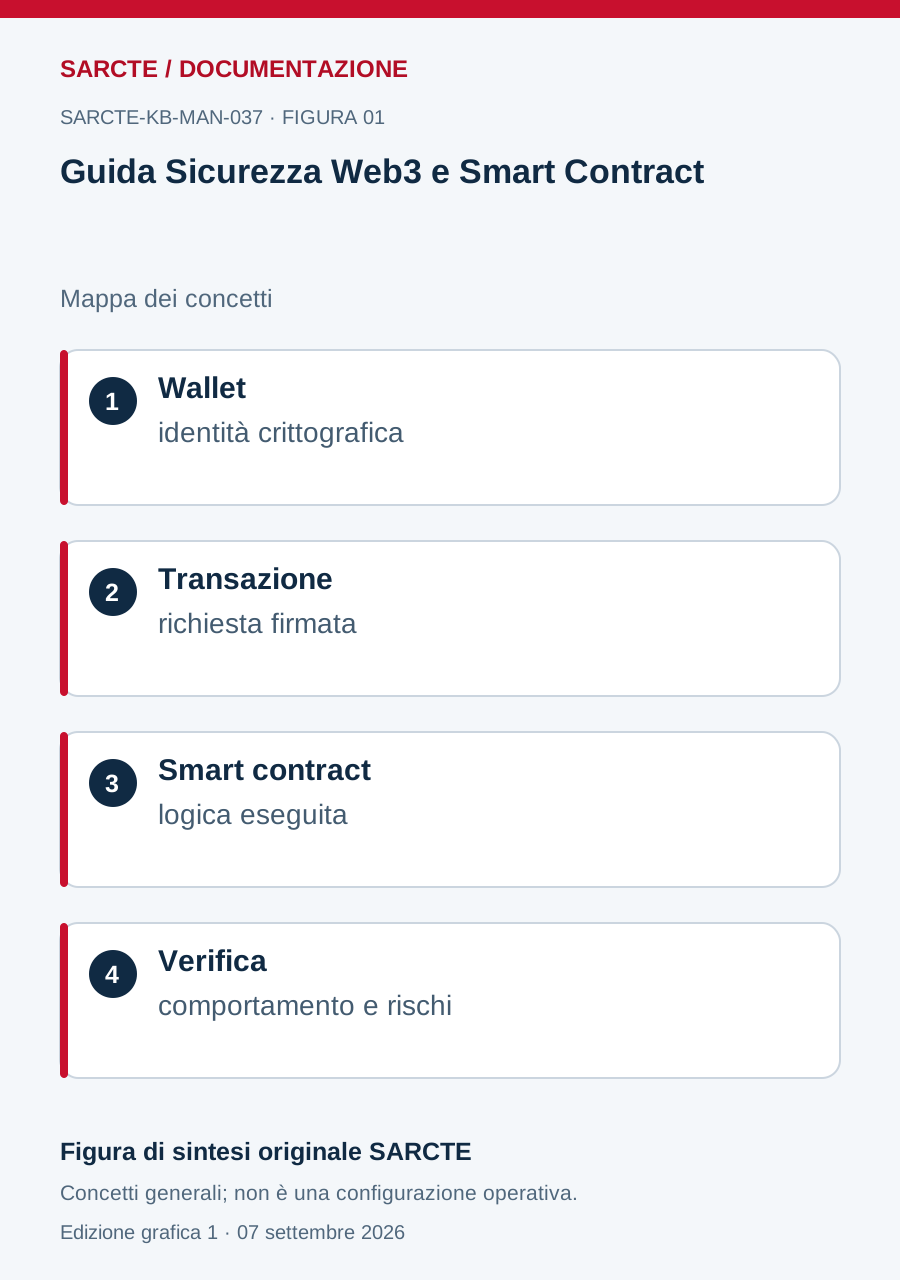
Schema originale SARCTE
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.