SARCTE-KB-MAN-034 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Guida SD-WAN Enterprise
1. Scopo e Ambito
Il presente manuale raccoglie quattro Knowledge Object (KO) derivati da infografiche di terze parti su architettura, alta disponibilità, accesso diretto a Internet (DIA) e provisioning automatizzato in ambienti SD-WAN enterprise, con particolare riferimento alla piattaforma Cisco SD-WAN (Viptela). Lo scopo è fornire al personale tecnico SARCTE un riferimento concettuale sui componenti architetturali e sui pattern di design SD-WAN più diffusi, a supporto di formazione tecnica e discussioni di design di alto livello. Il materiale è didattico/concettuale e non descrive infrastruttura SARCTE reale.
2. Descrizione Tecnica
Il cluster copre quattro aspetti complementari dell'architettura SD-WAN enterprise:
- Design generale SD-WAN (KO-B2-013): separazione tra control plane e data plane, protocolli di controllo (BGP, OSPF, XMPP, REST API) e protocolli dati (IPSec, GRE, VXLAN, UDP), architettura overlay/underlay con controller centrale, branch multipli, connettività verso MPLS/Internet/Cloud e Data Center.
- Alta disponibilità SD-WAN (KO-B8-002): architettura a cinque livelli di ridondanza nel modello Cisco Viptela — cluster vManage a 3 nodi, coppia di controller vSmart attivo/standby, doppio transport path (MPLS + Internet) monitorato via BFD, coppia di router branch in HSRP, doppio orchestratore vBond — con esempio di test di failover e matrice decisionale per dimensionamento HA in base alla criticità del branch.
- Accesso diretto a Internet (DIA) (KO-B8-005): confronto tra il modello tradizionale di hairpinning del traffico cloud via MPLS verso il datacenter e il modello SD-WAN a breakout locale (DIA), con architettura di segmentazione VPN (VPN0 Transport, VPN1 Corporate Overlay, VPN2 Guest DIA, VPN3 IoT DIA), policy centralizzata su vSmart e protezione DNS a livello branch.
- Zero-Touch Provisioning (ZTP) (KO-B8-008): flusso di attivazione automatica di un dispositivo SD-WAN dal disimballaggio all'operatività (circa 14 minuti), tramite autenticazione verso vBond, push automatico di configurazione da vManage e costruzione di sessioni OMP/tunnel BFD, con confronto rispetto ai tempi di provisioning MPLS tradizionale (6-8 settimane).
I tre KO del batch 8 (KO-B8-002, KO-B8-005, KO-B8-008) sono segnalati nei metadati sorgente come appartenenti alla stessa serie/stile grafico e provenienti dallo stesso autore, pur trattando argomenti distinti e complementari (non duplicati).
3. Contenuto per Argomento
3.1 KO-B2-013 — SDWAN High Level Design
Descrizione: Diagramma concettuale di un'architettura SD-WAN globale che mostra due filiali, un controller SD-WAN centrale, connessioni Internet/MPLS, un data center e un elenco dei protocolli usati nei piani di controllo e dati.
Estratto OCR: "Titolo: 'SDWAN High Level Design'. Riquadro 'SD-WAN Protocols': Control Plane: BGP, OSPF, XMPP, REST API; Data Plane: IPSec, GRE, VXLAN, UDP. SD-WAN Controller: Control Plane, BGP, GRE, VXLAN, DTLS. Branch 1 e Branch 2 collegati al controller tramite 'Control Flow' e 'Data' (overlay: IKEv2, TLS/SSL). Nuvole rappresentate: MPLS, 'Dtarnet' (probabile refuso per 'Internet'), Cloud. Collegamento IPsec verso Data Center. Elenco 'Overlay': OMP, VCMP, ADVPN, Underlays."
Tecnologie/tool citati: SD-WAN, BGP, OSPF, XMPP, REST API, IPSec, GRE, VXLAN, UDP, MPLS, IKEv2, TLS/SSL, OMP, VCMP, ADVPN. Nota: refuso "Dtarnet" per "Internet" riportato fedelmente dalla fonte.
3.2 KO-B8-002 — SD-WAN High Availability Architecture — Five Layers of Redundancy
Descrizione: Infografica che descrive l'architettura di alta disponibilità SD-WAN (Cisco Viptela) suddivisa in cinque livelli di ridondanza, con esempio di test di failover e matrice decisionale per dimensione del branch.
Estratto OCR: "LAYER 1 - vMANAGE 3-NODE CLUSTER: VIP 192.168.100.200; vManage-1/2/3, failover GUI ~30s. LAYER 2 - DUAL vSMART CONTROLLERS: vSmart-1 Active/vSmart-2 Standby, OMP full mesh verso tutti i vEdge. LAYER 3 - DUAL TRANSPORT PATHS: MPLS + Internet monitorati da BFD, failover sub-second. LAYER 4 - DUAL-ROUTER BRANCH: vEdge-1 Active/vEdge-2 Standby con HSRP, gateway virtuale 10.10.0.254, LAN 10.10.0.0/24. LAYER 5 - DUAL vBOND ORCHESTRATOR: vBond-1 Primary/vBond-2 Secondary. FAILOVER TEST EXAMPLE con timeline 14:02:10-14:02:18. MATRICE HA DESIGN DECISION per dimensione branch (Small/Medium/Critical)."
Tecnologie/tool citati: Cisco SD-WAN (Viptela), vManage, vSmart, vBond, vEdge, OMP, BFD, HSRP, MPLS.
3.3 KO-B8-005 — MPLS Hairpin for Cloud Apps is 2015. DIA is Now. — SD-WAN Direct Internet Access
Descrizione: Infografica che confronta il modello tradizionale di backhaul MPLS verso il datacenter (hairpinning) con il modello SD-WAN a uscita internet diretta dal branch (DIA), mostrando architettura VPN, policy applicative, confronto di latenza e protezione DNS.
Estratto OCR: "BEFORE (HAIRPINNING): Branch->vEdge->Datacenter(MPLS)->DC Firewall->Internet->M365, latenza totale 130ms. AFTER (DIA BREAKOUT): Branch->vEdge->Local Internet Exit (DNS Security)->M365, latenza 22ms, 83% più veloce. SD-WAN VPN ARCHITECTURE: VPN0 Transport, VPN1 Corporate Overlay, VPN2 Guest DIA, VPN3 IoT DIA. CENTRALIZED DATA POLICY (vSmart) con regole di instradamento per M365/SAP/Internet/Guest-IoT. TABELLA LATENCY COMPARISON per Teams/Webex/Salesforce/SharePoint (~82-83% più veloci)."
Tecnologie/tool citati: Cisco SD-WAN (Viptela), vEdge, vSmart, MPLS, DNS Security, Microsoft 365, Webex, Salesforce, SharePoint Online.
3.4 KO-B8-008 — SD-WAN Zero-Touch Provisioning Workflow
Descrizione: Infografica che illustra il flusso di zero-touch provisioning (ZTP) di un dispositivo SD-WAN, dal disimballaggio fino all'attivazione del branch in 14 minuti, con dettaglio del pre-staging in vManage e confronto con una distribuzione MPLS tradizionale.
Estratto OCR: "6 passi: Unbox & Plug In; Contact Cisco ZTP Cloud (ztp.viptela.com, serial FD02349ABC1); Connect to vBond & Authenticate (vBond->vManage 10.10.20.1/vSmart 10.10.30.1); vManage Pushes Config Automatically; OMP Sessions & Tunnels Built; Branch is Live (14 minuti). PRE-STAGING IN VMANAGE: upload serial, attach template, variabili (system-ip, site-id, VPN, WAN1/2 IP 203.0.113.2/198.51.100.2 - RFC5737, LAN IP, BGP AS). CONFRONTO MPLS tradizionale (6-8 settimane) vs SD-WAN ZTP (14 minuti)."
Tecnologie/tool citati: Cisco SD-WAN (Viptela), vEdge, vBond, vManage, vSmart, ZTP, BGP, OMP, BFD. Nota: gli indirizzi IP WAN (203.0.113.2/198.51.100.2) sono range documentali RFC 5737, dati di esempio non reali.
4. Terminologia e Riferimenti Tecnici
| Componente/Protocollo | Ruolo nell'architettura SD-WAN (da fonte) |
|---|---|
| vManage | Piano di gestione centralizzato (cluster a 3 nodi in HA) |
| vSmart | Piano di controllo, distribuzione policy centralizzata, sessioni OMP |
| vBond | Orchestratore, punto di autenticazione iniziale dei dispositivi (incluso ZTP) |
| vEdge | Dispositivo edge SD-WAN a livello branch |
| OMP (Overlay Management Protocol) | Protocollo di distribuzione route/policy tra controller e vEdge |
| BFD | Rilevamento failure sub-second sui transport path |
| HSRP | Ridondanza gateway a livello branch (dual-router) |
| IPSec, GRE, VXLAN, DTLS | Protocolli data plane per l'incapsulamento del traffico overlay |
| BGP, OSPF, XMPP, REST API | Protocolli/canali control plane citati nel design generale |
| MPLS | Transport tradizionale, confrontato con Internet/DIA per latenza e costo |
| VPN0/VPN1/VPN2/VPN3 | Segmentazione VPN Viptela per transport, corporate overlay, guest DIA, IoT DIA |
| ZTP (Zero-Touch Provisioning) | Automazione del provisioning branch senza intervento on-site |
5. Prerequisiti e Livello Tecnico
Tutti i KO del cluster sono classificati a livello Advanced. Prerequisiti indicati dalle fonti: concetti di rete WAN, VPN, routing (BGP/OSPF), fondamenti SD-WAN, architettura Cisco Viptela, concetti HSRP/FHRP e nozioni base di DNS security. Il manuale presuppone quindi una preparazione di rete già consolidata (es. equivalente CCNP) e non è adatto come primo materiale introduttivo al networking.
6. Fonti e Provenienza
| KO ID | Watermark/Attribuzione rilevata |
|---|---|
| KO-B2-013 | Nessuno esplicito |
| KO-B8-002 | Nessuno esplicito; terminologia Cisco Viptela |
| KO-B8-005 | Nessuno esplicito; stessa serie/stile di KO-B8-002 e KO-B8-008 |
| KO-B8-008 | Nessuno esplicito; stessa serie/stile di KO-B8-002 e KO-B8-005 |
Materiale integralmente di provenienza terza, non originale SARCTE. Nessun dato di infrastruttura SARCTE reale: gli IP citati sono esempi documentali (RFC 5737) o indirizzi privati di laboratorio.
8. Documenti Correlati
Il manuale "Fondamenti VPN" (stessa generazione, [riferimento interno]) copre concetti di tunneling VPN (IPSec, SSL) richiamati nel design SD-WAN. Non sono stati identificati altri manuali tematicamente vicini (es. MPLS/VPN Enterprise) in questa generazione.
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
Schema originale SARCTE
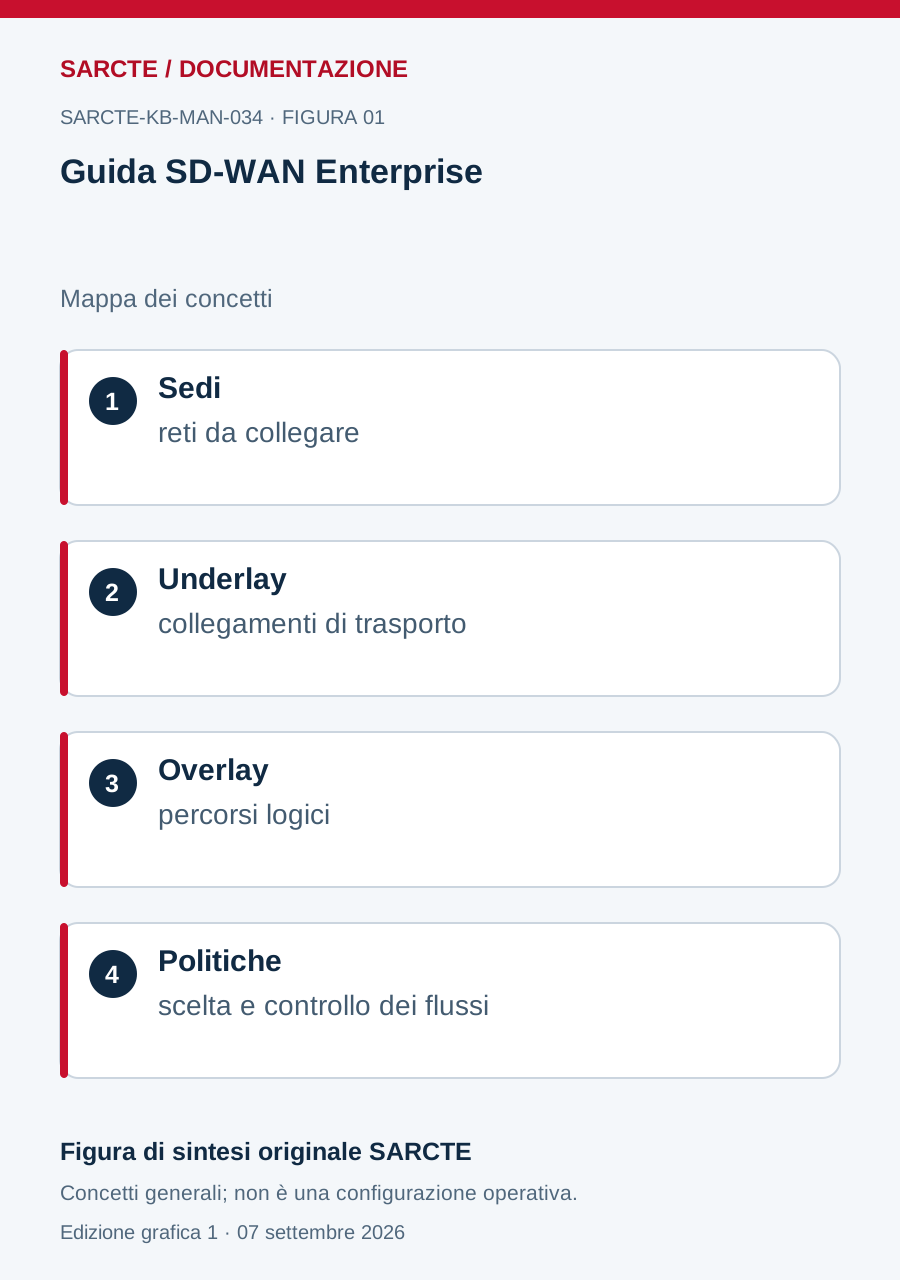
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.