SARCTE-KB-MAN-030 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Guida Penetration Testing
1. Scopo e Ambito
Il presente manuale raccoglie 3 Knowledge Object classificati dalla SARCTE Documentation Factory relativi al dominio del penetration testing. Il materiale è puramente concettuale e catalografico: definisce cosa è un penetration test autorizzato e cataloga, a titolo nominale, hardware commerciale comunemente associato a test di sicurezza fisica/wireless. Lo scopo è fornire un riferimento terminologico e di consapevolezza per personale SARCTE che deve comprendere il vocabolario e il perimetro del penetration testing, non un manuale operativo per l'esecuzione di test.
Il presente documento non contiene, e non deve contenere, procedure d'attacco, comandi di exploitation, payload o tecniche di evasione. I Knowledge Object di origine sono stati pre-filtrati dalla pipeline di ingestione SARCTE per escludere tale contenuto.
2. Descrizione Tecnica
Il cluster copre due aspetti:
- Concetti fondamentali di penetration testing (KO-B5-003): definizione, fasi generiche di un test (Planning & Scoping, Reconnaissance, Scanning & Enumeration, Exploitation, Post-Exploitation, Reporting) descritte a livello concettuale, tipologie di test (Network/Web/Mobile/Wireless/Cloud/Social Engineering/Physical), confronto con il vulnerability scanning, e il principio cardine dell'autorizzazione esplicita.
- Catalogo di hardware per pentest/red team (KO-B7-009, KO-B8-004): due infografiche del medesimo brand terzo ("The Cyber Bite") che elencano nomi commerciali e versioni firmware di dispositivi hardware (es. Flipper Zero, USB Rubber Ducky, WiFi Pineapple, HackRF One, Proxmark3, YubiKey) accompagnati da avvertenze esplicite sull'uso autorizzato. Nessuno dei due KO contiene istruzioni operative, comandi o passi di attacco: si tratta di elenchi nominali di prodotti in commercio, organizzati per categoria funzionale generica.
Il livello tecnico dichiarato varia da Beginner (concetti generali) ad Advanced (catalogo hardware, che presuppone familiarità con networking, sicurezza wireless e sicurezza fisica per un corretto inquadramento).
3. Contenuto per Argomento
KO-B5-003 — What is Penetration Testing?
Infografica introduttiva sul penetration testing: definizione, fasi del processo, tipologie di test, vulnerabilità comuni scoperte, confronto con vulnerability scanning e benefici.
Estratto OCR (fedele alla fonte):
WHAT IS PENETRATION TESTING: valutazione controllata/autorizzata che simula attacchi reali. HOW IT WORKS (6 fasi generiche): Planning & Scoping, Reconnaissance, Scanning & Enumeration, Exploitation, Post-Exploitation, Reporting. TYPES: Network/Web/Mobile/Wireless/Cloud/Social Engineering/Physical. COMMON VULNERABILITIES. PENTEST vs VULNERABILITY SCANNING confronto. BENEFITS. IMPORTANT: solo con autorizzazione esplicita. Fonte #SmartByteITS.
Tecnologie/tool citati: nessuno specifico (contenuto concettuale).
KO-B7-009 — Programmable Cyber Devices - Small Devices. Big Security Risks.
Infografica a marchio "The Cyber Bite" che cataloga dispositivi hardware programmabili usati in cybersecurity/pentesting, con versioni firmware, accompagnata da avvertenze sull'uso autorizzato.
Estratto OCR (fedele alla fonte):
Titolo: Programmable Cyber Devices - Small Devices. Big Security Risks. Avviso: usare solo hardware fidato, testare solo in ambienti autorizzati. Elenco dispositivi con versione firmware (Flipper Zero v1.0.3, USB Rubber Ducky MK2, O.MG Cable, Bash Bunny MKII, LAN Turtle, WiFi Pineapple Mark VII, HackRF One, Proxmark3 RDV4, ESP32 Marauder, Digispark, Raspberry Pi Pico/Zero 2 W, Arduino Leonardo, Teensy 4.1, YubiKey 5 NFC, ecc.). POTENTIAL CAPABILITIES (categorie generiche): Keystroke Injection, Payload Delivery, Network Access, Data Exfiltration, System Manipulation, Persistence. Footer: Know Your Tools, Respect The Law, Test Only In Authorized Environments.
Tecnologie/tool citati (catalogo nominale, nessuna istruzione operativa): Flipper Zero, USB Rubber Ducky, O.MG Cable, Bash Bunny, LAN Turtle, WiFi Pineapple, HackRF One, Proxmark3, ESP32 Marauder, Raspberry Pi Pico, Raspberry Pi Zero 2 W, Arduino Leonardo, Teensy 4.1, ChameleonUltra, YubiKey 5 NFC.
KO-B8-004 — Black Hat Hacker Tools & Toolkit — Ultimate Collection of Cyber Gadgets
Infografica che presenta una galleria fotografica di dispositivi e strumenti hardware/software usati nel penetration testing e nella sicurezza offensiva, organizzata per fasi generiche di un attacco (Recon, Scan, Gain Access, Maintain Access, Cover Tracks), senza istruzioni operative.
Estratto OCR (fedele alla fonte):
Titolo: 'BLACK HAT HACKER TOOLS & TOOLKIT - ULTIMATE COLLECTION OF CYBER GADGETS'. Griglia di prodotti hardware con nome: WiFi Pineapple Mark VII, HackRF One, Flipper Zero, Proxmark3 RDV4, USB Rubber Ducky, O.MG Cable, LAN Turtle, Bash Bunny, WiFi Deauther, USB Kill v4, ESP32 Marauder, Alfa AWUS036ACH, RTL-SDR Blog V4, HackRF PortaPack H2, YubiKey 5 NFC, Raspberry Pi 5, M5StickC Plus, USB Data Blocker, Ethernet Adapter, Portable Router, Kali Linux Laptop, Portable SSD, Power Bank, Signal Jammer, Faraday Bag, Lock Pick Set, RFID Cloner, USB Arsenal Kit, SD Card Reader, SIM Card Cloner. In basso, 5 categorie con icone: RECON, SCAN, GAIN ACCESS, MAINTAIN ACCESS, COVER TRACKS. Footer: logo 'THE CYBER BITE' con claim 'STAY HIDDEN. STAY INFORMED.'
Tecnologie/tool citati (catalogo nominale, nessuna istruzione operativa): WiFi Pineapple Mark VII, HackRF One, Flipper Zero, Proxmark3 RDV4, USB Rubber Ducky, O.MG Cable, LAN Turtle, Bash Bunny, WiFi Deauther, USB Kill v4, ESP32 Marauder, Alfa AWUS036ACH, RTL-SDR Blog V4, HackRF PortaPack H2, YubiKey 5 NFC, Raspberry Pi 5, M5StickC Plus, Kali Linux.
Nota di provenienza: la nota del KO segnala esplicitamente per revisione il framing offensivo/di occultamento del titolo e della struttura a fasi ("STAY HIDDEN"), pur restando il contenuto un elenco di prodotti generici in commercio senza istruzioni operative. Si raccomanda che il revisore HAL valuti l'opportunità di mantenere questo KO nel manuale in questa forma.
4. Terminologia e Riferimenti Tecnici
| Tecnologia / Tool / Protocollo | Descrizione sintetica | KO di riferimento |
|---|---|---|
| Penetration Testing | Valutazione di sicurezza autorizzata che simula attacchi reali | KO-B5-003 |
| Reconnaissance / Scanning & Enumeration | Fasi generiche del processo di pentest | KO-B5-003 |
| Flipper Zero | Dispositivo multi-tool portatile (nome commerciale) | KO-B7-009, KO-B8-004 |
| USB Rubber Ducky | Dispositivo USB programmabile (nome commerciale) | KO-B7-009, KO-B8-004 |
| WiFi Pineapple | Dispositivo per audit di reti wireless (nome commerciale) | KO-B7-009, KO-B8-004 |
| HackRF One | Piattaforma SDR (Software Defined Radio) (nome commerciale) | KO-B7-009, KO-B8-004 |
| Proxmark3 | Dispositivo per audit RFID (nome commerciale) | KO-B7-009, KO-B8-004 |
| YubiKey | Chiave di sicurezza hardware per autenticazione (nome commerciale) | KO-B7-009, KO-B8-004 |
| LAN Turtle / Bash Bunny / O.MG Cable | Dispositivi hardware per test di sicurezza fisica/rete (nomi commerciali) | KO-B7-009, KO-B8-004 |
| Kali Linux | Distribuzione Linux orientata alla sicurezza (citata nominalmente) | KO-B8-004 |
5. Prerequisiti e Livello Tecnico
| KO | Livello tecnico | Prerequisiti dichiarati |
|---|---|---|
| KO-B5-003 | Beginner | Cybersecurity di base |
| KO-B7-009 | Intermediate | Concetti base di cybersecurity |
| KO-B8-004 | Advanced | Networking fundamentals, Wireless security concepts, Physical security awareness |
6. Fonti e Provenienza
Questo manuale è materiale di riferimento assemblato da fonti terze, non contenuto originale SARCTE. Nessun contenuto operativo o istruttivo d'attacco è presente in nessuno dei tre KO.
| KO ID | Watermark / Attribuzione rilevata |
|---|---|
| KO-B5-003 | #SmartByteITS |
| KO-B7-009 | "THE CYBER BITE" |
| KO-B8-004 | "THE CYBER BITE" |
8. Documenti Correlati
Nessuno identificato in questa generazione.
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
Schema originale SARCTE
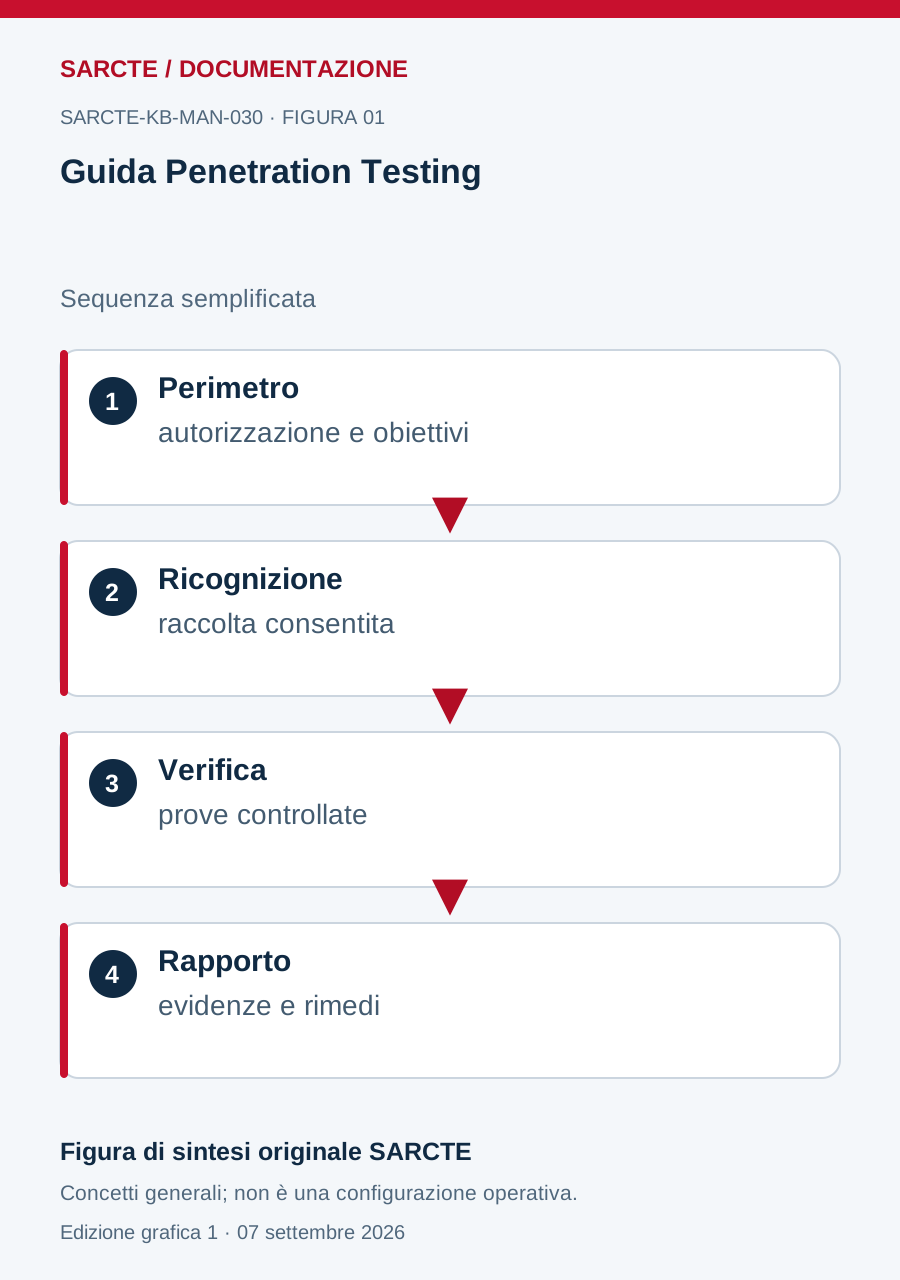
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.