SARCTE-KB-MAN-029 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Guida Panoramica Minacce Informatiche
1. Scopo e Ambito
Il presente manuale raccoglie 7 Knowledge Object (KO) di natura divulgativa/awareness sulle principali minacce informatiche (keylogger, botnet, rischio informatico, violazione dati, tipologie di attacco), classificati dalla SARCTE Documentation Factory a partire da infografiche di terze parti (RUN-20260722-002). Lo scopo è fornire un riferimento sintetico per attività di sensibilizzazione (security awareness) del personale, formazione introduttiva e materiale di supporto per sessioni SOC/helpdesk di primo livello. Il contenuto è esclusivamente descrittivo e difensivo: nessun KO del cluster contiene procedure d'attacco, exploit, payload o tecniche di evasione, coerentemente con il filtro applicato a monte durante la classificazione.
2. Descrizione Tecnica
Il cluster copre in modo cumulativo:
- Il keylogger come minaccia endpoint: vettori di infezione (phishing, download infetti, estensioni malevole, USB compromessi) e contromisure (antivirus, MFA, attenzione ai link).
- Il concetto di botnet: definizione, ciclo di vita (infezione, connessione C2, controllo remoto, attacco), capacità offensive (DDoS, spam, furto dati, mining, credential stuffing), segnali di compromissione e contromisure — trattato in due KO paralleli (KO-B3-021, KO-B4-017) con formulazioni diverse ma contenuto sovrapponibile.
- Il concetto di rischio informatico (cyber risk = likelihood x impact, esteso a threat x vulnerability x impact), fattori contribuenti e approcci di gestione del rischio.
- Il concetto di data breach: cause comuni, tipologie di dati esposti, misure di protezione.
- Una tassonomia delle 8 principali tipologie di attacco informatico (phishing, ransomware, DoS, man-in-the-middle, SQL injection, XSS, zero-day, DNS spoofing), presentata in due varianti linguistiche (inglese e italiano, KO-B7-014 e KO-B7-022) con contenuto identico.
Tutto il materiale è di livello Beginner e a carattere puramente concettuale/difensivo. Diversi KO (KO-B4-014, KO-B4-017, KO-B4-026) condividono lo stesso brand di provenienza (#SmartByteITS), suggerendo una serie editoriale coerente.
3. Contenuto per Argomento
KO-B3-002 — What is a Keylogger & Why You Should Care
Descrizione: Infografica divulgativa a tema sicurezza informatica che spiega cos'è un keylogger, come si diffonde e come proteggersi.
Estratto OCR: "Titolo: 'What is a Keylogger & Why You Should Care'. Hacker incappucciato collegato a una tastiera 'KEYLOGGER - Records Your Keystrokes'. HOW IT GETS IN: Phishing Emails & Fake Links, Infected Downloads, Malicious Extensions, Compromised USB Devices. HOW TO STAY SAFE: Antivirus, evitare link sospetti, MFA, aggiornamenti. Citazione: 'Even the strongest password is useless if your keystrokes are being logged!'. Hashtag: #SmartByteITS."
Tecnologie/tool citati: Nessuna tecnologia specifica indicata nel campo technologies del KO (contenuto concettuale).
KO-B3-021 — Botnet Attack - How It Works and How to Protect Yourself
Descrizione: Infografica didattica sulla cybersecurity "BOTNET ATTACK" che spiega cos'è una botnet, come i dispositivi ne diventano parte, cosa possono fare gli hacker, i segnali di infezione e le contromisure.
Estratto OCR: "Titolo: 'BOTNET ATTACK - Many infected devices. One hacker. Big damage.' Definizione botnet. Cosa può fare l'hacker: DDoS, spam, furto dati/password, diffusione malware, mining, attacchi credenziali. Come i dispositivi ne diventano parte: download dannosi, aggiornamenti falsi, phishing, password deboli, vulnerabilità. Segnali: prestazioni lente, uso rete elevato, crash, surriscaldamento. Come funziona: Infezione->Connessione->Comando->Attacco. Come proteggersi: aggiornamenti, antivirus/firewall, MFA, attenzione phishing."
Tecnologie/tool citati: Nessuna tecnologia specifica indicata nel campo technologies del KO.
KO-B4-014 — What Is Cyber Risk?
Descrizione: Infografica del brand "#SmartByteITS" sul concetto di rischio informatico (rischio = probabilità x impatto), esempi comuni, fattori contribuenti, gestione del rischio e esempio pratico ospedaliero.
Estratto OCR: "CYBER RISK = LIKELIHOOD x IMPACT. EXAMPLES: Data Breaches, Ransomware, Phishing, Malware, Insider Threats, System Outages. CONTRIBUTORS: vulnerabilità software, password deboli, errore umano, mancanza patch, terze parti, sofisticazione attaccanti. MANAGEMENT: risk assessment, firewall/antivirus, MFA, crittografia, formazione, monitoraggio, incident response. EXAMPLE ospedale/ransomware. FORMULA estesa: RISK = THREAT x VULNERABILITY x IMPACT."
Tecnologie/tool citati: MFA, Firewall, Antivirus, Endpoint Protection.
KO-B4-017 — What Is a Botnet in Cybersecurity?
Descrizione: Infografica del brand "#SmartByteITS" su cos'è una botnet, come funziona (infezione, connessione, controllo remoto, attacco), cosa può fare, segnali di compromissione e protezione.
Estratto OCR: "Botnet = rete di dispositivi infetti controllati da botmaster. HOW IT WORKS: Infection, Connection (C2), Remote Control, Attack. CAN DO: DDoS, spam, malware distribution, furto info, credential stuffing, crypto mining. SIGNS: sistema lento, attività di rete insolita, crash, CPU alta, sicurezza disabilitata. PROTECT: aggiornamenti, antivirus, evitare link sospetti, MFA, router sicuri."
Tecnologie/tool citati: Botnet, C2, DDoS, MFA.
KO-B4-026 — What Is a Data Breach?
Descrizione: Infografica del brand "#SmartByteITS" su cos'è una violazione di dati: cause comuni, tipi di informazioni esposte, come proteggersi.
Estratto OCR: "DEFINITION: incidente con accesso/furto/esposizione non autorizzata di dati. CAUSES: Hacking, Phishing, Weak Passwords, Insider Threats, Lost Devices, Software Vulnerabilities. EXPOSED INFO TYPES: dati personali, email/password, carte di credito, cartelle cliniche, segreti aziendali. PROTECT: password forti, 2FA, attenzione phishing, aggiornamenti, monitoraggio."
Tecnologie/tool citati: 2FA/MFA.
KO-B7-014 — Top 8 Types of Cyber Attacks
Descrizione: Infografica "Smart AI Tutorial" che elenca e illustra con diagrammi di flusso le 8 principali tipologie di attacchi informatici: phishing, ransomware, DoS, man-in-the-middle, SQL injection, XSS, zero-day exploit e DNS spoofing.
Estratto OCR: "1. Phishing: link ingannevole -> raccolta credenziali. 2. Ransomware: cripta file, chiede riscatto. 3. DoS: sovraccarico sistema/rete. 4. MitM: intercettazione comunicazione. 5. SQL Injection: query malevola su DB. 6. XSS: script iniettato in pagina web (placeholder alert(1)). 7. Zero-Day: sfrutta vulnerabilità sconosciuta. 8. DNS Spoofing: redirect DNS verso siti dannosi. Footer: 'Smart AI Tutorial'."
Tecnologie/tool citati: Phishing, Ransomware, DoS, MitM, SQL Injection, XSS, Zero-Day, DNS Spoofing (nomi di categorie di attacco, nessuna sintassi operativa; il campo notes del KO conferma che lo script citato è un placeholder didattico "alert(1)", non un payload funzionale).
KO-B7-022 — Le 8 principali tipologie di Attacchi informatici
Descrizione: Versione in italiano della stessa infografica "Smart AI Tutorial" sulle 8 principali tipologie di attacchi informatici, con gli stessi diagrammi tradotti.
Estratto OCR: "Stesso contenuto di [identificativo della fonte] tradotto in italiano: Phishing, Ransomware, DoS, MitM, SQL Injection, XSS, Zero-Day, DNS Spoofing con gli stessi diagrammi di flusso. Footer: 'Smart AI Tutorial'."
Tecnologie/tool citati: Phishing, Ransomware, DoS, MitM, SQL Injection, XSS, Zero-Day, DNS Spoofing (variante linguistica di KO-B7-014).
4. Terminologia e Riferimenti Tecnici
| Tecnologia/Protocollo/Tool | KO che lo citano |
|---|---|
| MFA / 2FA | KO-B3-002, KO-B3-021, KO-B4-014, KO-B4-017, KO-B4-026 |
| Firewall | KO-B3-021, KO-B4-014 |
| Antivirus | KO-B3-002, KO-B3-021, KO-B4-014, KO-B4-017 |
| Endpoint Protection | KO-B4-014 |
| Botnet / C2 | KO-B3-021, KO-B4-017 |
| DDoS / DoS | KO-B3-021, KO-B4-017, KO-B7-014, KO-B7-022 |
| Phishing | KO-B3-002, KO-B4-014, KO-B4-026, KO-B7-014, KO-B7-022 |
| Ransomware | KO-B4-014, KO-B7-014, KO-B7-022 |
| MitM | KO-B7-014, KO-B7-022 |
| SQL Injection | KO-B7-014, KO-B7-022 |
| XSS | KO-B7-014, KO-B7-022 |
| Zero-Day | KO-B7-014, KO-B7-022 |
| DNS Spoofing | KO-B7-014, KO-B7-022 |
5. Prerequisiti e Livello Tecnico
Tutti i 7 KO del cluster sono classificati technical_level: Beginner e non riportano prerequisiti specifici (campo prerequisites vuoto in tutti i KO). Il materiale è adatto come contenuto introduttivo di security awareness, senza necessità di conoscenze tecniche pregresse.
6. Fonti e Provenienza
Questo manuale è materiale di riferimento assemblato da infografiche di terze parti reperite tramite acquisizione screenshot. Non costituisce contenuto originale SARCTE.
| KO ID | Watermark/attribuzione rilevata |
|---|---|
| KO-B3-002 | #SmartByteITS |
| KO-B3-021 | Nessun brand esplicito rilevato |
| KO-B4-014 | #SmartByteITS |
| KO-B4-017 | #SmartByteITS |
| KO-B4-026 | #SmartByteITS |
| KO-B7-014 | Smart AI Tutorial |
| KO-B7-022 | Smart AI Tutorial |
8. Documenti Correlati
guida_automazione_e_scripting_per_la_sicurezza.md— tematicamente contiguo per area cybersecurity generale.risorse_osint_per_la_ricognizione.md— riferimenti a strumenti/servizi collegati alla threat intelligence citata come contromisura concettuale.
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
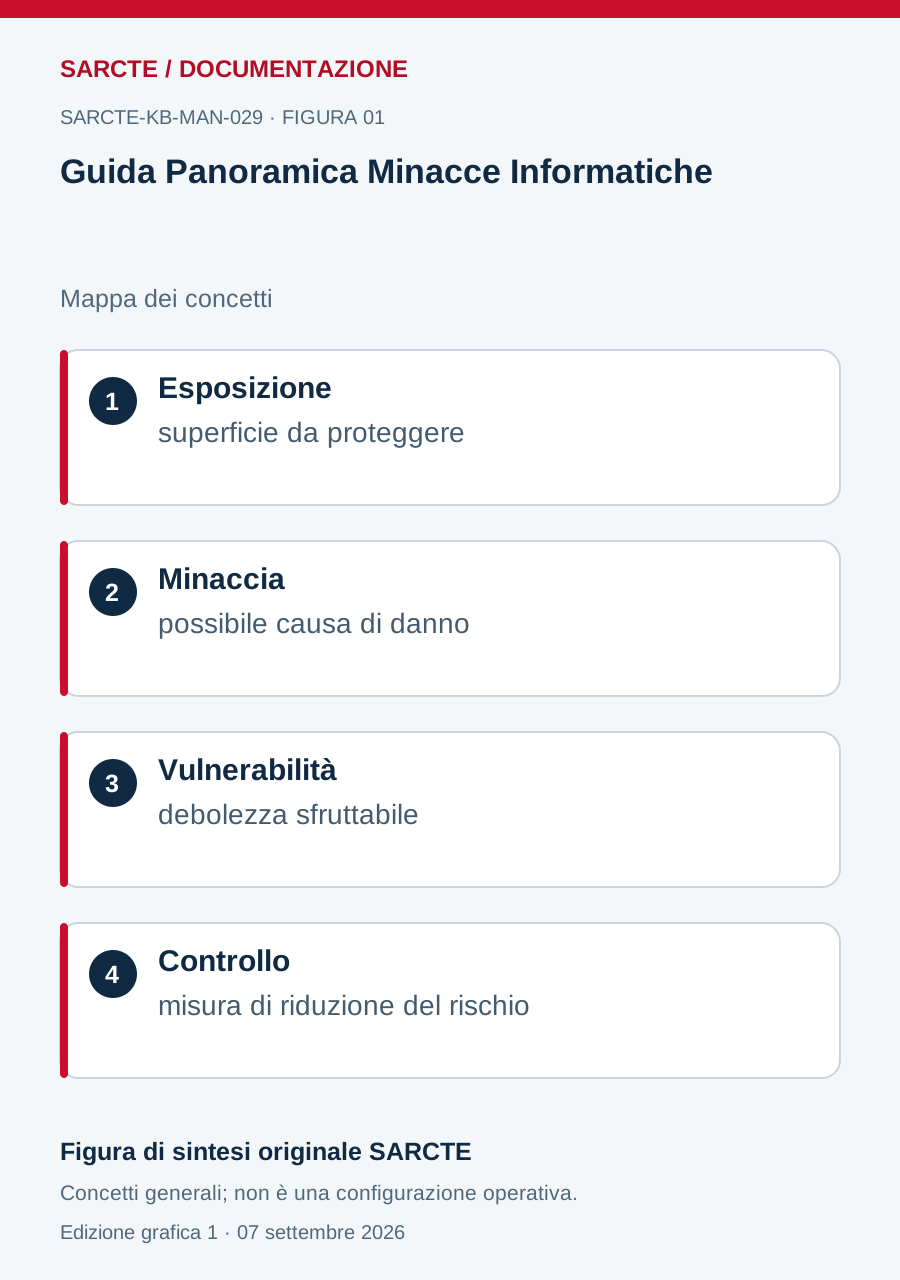
Schema originale SARCTE
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.