SARCTE-KB-MAN-028 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Guida Operativa SOC
1. Scopo e Ambito
Il presente manuale raccoglie 4 Knowledge Object classificati dalla SARCTE Documentation Factory relativi alle operazioni di Security Operations Center (SOC) e Blue Team difensivo. Copre la gestione dei log, il ciclo di incident response, i percorsi di certificazione Blue Team e un esempio di architettura SOC open source. Lo scopo è fornire un riferimento di orientamento per il personale SARCTE che opera o si forma in ambito SOC/Blue Team, senza sostituire i runbook operativi ufficiali o le policy di incident response SARCTE.
2. Descrizione Tecnica
Il cluster copre quattro aspetti complementari delle operazioni SOC:
- Gestione dei log (KO-B1-009): tassonomia delle tipologie di log monitorate da un analista SOC (System, Application, Network, Endpoint, Security, Cloud, Email, SIEM Logs).
- Blue Team e ciclo di incident response (KO-B4-015): scheda tecnica sintetica su difesa proattiva, monitoraggio continuo e incident response secondo il ciclo NIST SP 800-61r3, con riferimento a statistiche di settore (IBM Cost of a Data Breach 2025) e a uno stack di strumenti per categoria funzionale (SIEM, EDR/XDR, IDS/IPS, SOAR, CTI, DFIR).
- Percorso di carriera Blue Team (KO-B5-017): certificazioni, competenze e strumenti tipici del ruolo, presentati come slide 5 di una serie in 10 parti sui percorsi di carriera in cybersecurity.
- Architettura SOC open source (KO-B8-003): esempio (in lingua francese) di stack SOC leggero basato su strumenti open source, organizzato in 5 blocchi funzionali (SIEM, visibilità di rete, gestione incidenti/threat intel, automazione SOAR, investigation/forensic).
Tutto il materiale è di natura difensiva e descrittiva; nessuna procedura operativa di attacco è presente nei KO del cluster.
3. Contenuto per Argomento
KO-B1-009 — SOC Analysts and Logs — Types of Logs Monitored
Infografica che elenca le tipologie di log monitorate da un analista SOC.
Estratto OCR (fedele alla fonte):
SOC analysts and Logs — Types of Logs Monitored. System Logs (OS Events, Login/Logout, Process Creation). Application Logs (Web Server, Database, Error Logs). Network Logs (Firewall, Proxy, IDS/IPS Alerts). Endpoint Logs (Antivirus Events, EDR Alerts, Device Connections). Security Logs (Authentication, Privilege Changes, Policy Violations). Cloud Logs (Access Logs, API Calls, Configuration). Email Logs (Inbound/Outbound Traffic, Phishing Detection). SIEM Logs (Correlated Security Events, Alerts & Incidents). Citazione: 'Logs are the eyes and ears of a SOC.'
Tecnologie/tool citati: SIEM, Firewall Logs, EDR, Proxy.
Nota: file duplicato esatto individuato ([identificativo della fonte]), trattato come singolo KO.
KO-B4-015 — Blue Teaming - Defensive Operations Field Brief
Scheda tecnica (SIS-BT-001) del brand "Secure In Security" sul Blue Team: difesa proattiva, monitoraggio continuo, incident response, ciclo NIST SP 800-61r3, statistiche IBM Cost of a Data Breach 2025, stack strumenti.
Estratto OCR (fedele alla fonte):
BLUE TEAM defenders: hardening, monitoring, incident response. PROACTIVE DEFENSE (asset inventory, hardening, patch mgmt, threat intel, threat hunting, deception). CONTINUOUS MONITORING (SIEM, IDS/IPS, EDR/XDR, UEBA, alert triage, detection engineering). INCIDENT RESPONSE (IR plan, triage, containment, eradication, forensics, lessons learned). IR LIFECYCLE NIST SP 800-61r3 2025. BY THE NUMBERS: 241 giorni MTTD/MTTR, $4.44M costo medio breach IBM 2025. CORE TOOL STACK per categoria.
Tecnologie/tool citati: SIEM, EDR/XDR, IDS/IPS, SOAR, MITRE ATT&CK, NIST SP 800-61r3, NIST CSF 2.0, Splunk, Microsoft Sentinel, Elastic, Wazuh, CrowdStrike, Microsoft Defender, SentinelOne, Suricata, Zeek, Snort, MISP, OpenCTI, Velociraptor, KAPE, Volatility.
Nota di provenienza: fonte marcata "FOR EDUCATIONAL PURPOSES ONLY".
KO-B5-017 — Career Path: Blue Team - 5/10
Slide 5 di 10 sulla carriera Blue Team: attività tipiche, certificazioni, competenze chiave, strumenti popolari.
Estratto OCR (fedele alla fonte):
CAREER PATH: BLUE TEAM. TOP CERTS: Security+, CySA+, BTL1, GCIA, CISSP. SKILLS: Monitoring, Threat Detection, SIEM, Incident Response, Threat Hunting. TOOLS: Sentinel, Splunk, Wireshark, ELK, TheHive, Velociraptor.
Tecnologie/tool citati: CompTIA Security+, CompTIA CySA+, BTL1, GCIA, CISSP, Microsoft Sentinel, Splunk, ELK Stack, TheHive, Velociraptor.
KO-B8-003 — SOC 2026 — Stack Optimisée (Light & Powerful)
Infografica in francese che presenta un'architettura SOC open source moderna e leggera, organizzata in 5 blocchi funzionali.
Estratto OCR (fedele alla fonte):
Titolo: 'SOC 2026 - STACK OPTIMISÉE (LIGHT & POWERFUL)'. Sottotitolo francese sull'architettura SOC moderna open source. 5 blocchi: 1. SURVEILLANCE & SIEM - Wazuh + OpenSearch (XDR, UEBA, Logs). 2. VISIBILITÉ RÉSEAU - Suricata (IDS/IPS). 3. GESTION & INTEL - TheHive + OpenCTI (Incidents, TI). 4. AUTOMATISATION - Shuffle (SOAR). 5. INVESTIGATION & TEST - Velociraptor + Kali (Forensic, Offensif). Footer con 4 caratteristiche: Open Source, Léger & Performant, Collaboratif & Intégré, Scalable & Évolutif.
Tecnologie/tool citati: Wazuh, OpenSearch, Suricata, TheHive, OpenCTI, Shuffle, Velociraptor, Kali Linux (citato come strumento di test/investigation, non come istruzione operativa).
4. Terminologia e Riferimenti Tecnici
| Tecnologia / Tool / Protocollo | Descrizione sintetica | KO di riferimento |
|---|---|---|
| SIEM | Security Information and Event Management, correlazione eventi di sicurezza | KO-B1-009, KO-B4-015, KO-B5-017, KO-B8-003 |
| EDR/XDR | Endpoint/Extended Detection and Response | KO-B1-009, KO-B4-015 |
| IDS/IPS | Sistemi di rilevamento/prevenzione intrusioni | KO-B1-009, KO-B4-015, KO-B8-003 |
| SOAR | Security Orchestration, Automation and Response | KO-B4-015, KO-B8-003 |
| MITRE ATT&CK | Framework di classificazione tattiche/tecniche avversarie | KO-B4-015 |
| NIST SP 800-61r3 | Standard NIST per la gestione degli incidenti | KO-B4-015 |
| NIST CSF 2.0 | Cybersecurity Framework NIST | KO-B4-015 |
| Splunk / Microsoft Sentinel / Elastic / Wazuh | Piattaforme SIEM/log management | KO-B4-015, KO-B5-017, KO-B8-003 |
| CrowdStrike / Microsoft Defender / SentinelOne | Piattaforme EDR/XDR (citate nominalmente) | KO-B4-015 |
| Suricata / Zeek / Snort | Strumenti IDS/IPS di rete (citati nominalmente) | KO-B4-015, KO-B8-003 |
| MISP / OpenCTI | Piattaforme di Cyber Threat Intelligence | KO-B4-015, KO-B8-003 |
| Velociraptor / KAPE / Volatility | Strumenti di digital forensics/DFIR (citati nominalmente) | KO-B4-015, KO-B5-017, KO-B8-003 |
| TheHive | Piattaforma di case/incident management | KO-B5-017, KO-B8-003 |
| Shuffle | Piattaforma SOAR open source (citata nominalmente) | KO-B8-003 |
| OpenSearch | Motore di ricerca/analisi log associato a Wazuh | KO-B8-003 |
| Kali Linux | Distribuzione Linux per test di sicurezza (citata nominalmente come categoria "Investigation & Test") | KO-B8-003 |
5. Prerequisiti e Livello Tecnico
| KO | Livello tecnico | Prerequisiti dichiarati |
|---|---|---|
| KO-B1-009 | Intermediate | Concetti base di sicurezza operativa (SOC) |
| KO-B4-015 | Advanced | SOC, NIST framework, MITRE ATT&CK |
| KO-B5-017 | Intermediate | Cybersecurity di base, SIEM |
| KO-B8-003 | Intermediate | SOC/SIEM concepts, Basic security operations knowledge |
Il manuale è orientato a un pubblico Intermediate/Advanced con background di base in sicurezza operativa; è raccomandabile una conoscenza pregressa dei concetti SOC/SIEM prima della consultazione di KO-B4-015.
6. Fonti e Provenienza
Questo manuale è materiale di riferimento assemblato da fonti terze, non contenuto originale SARCTE.
| KO ID | Watermark / Attribuzione rilevata |
|---|---|
| KO-B1-009 | Nessuno esplicito |
| KO-B4-015 | Secure In Security (securityinsecurity.com), "FOR EDUCATIONAL PURPOSES ONLY" |
| KO-B5-017 | CyberKid |
| KO-B8-003 | Watermark diagonale non completamente leggibile |
8. Documenti Correlati
Nessuno identificato in questa generazione.
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
Schema originale SARCTE
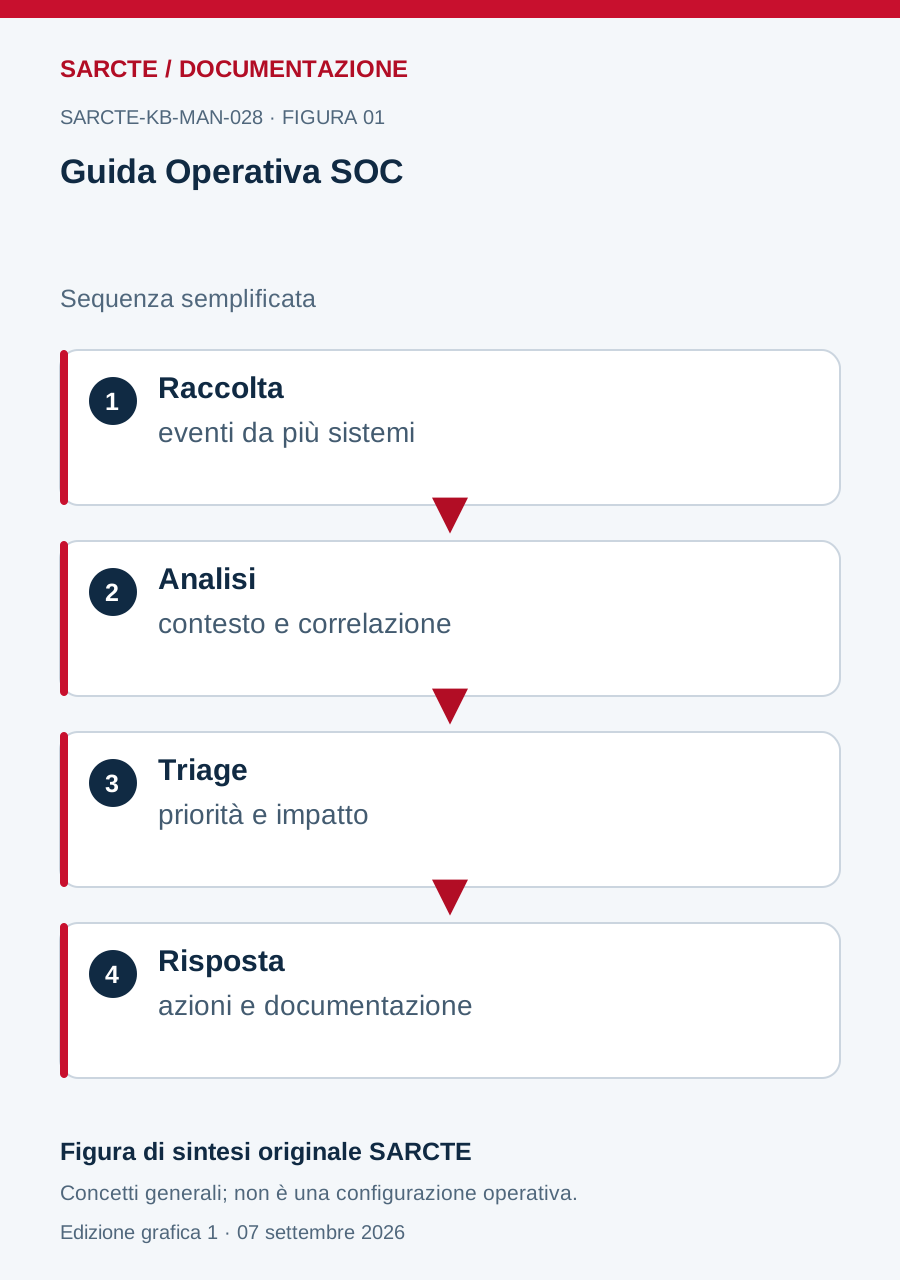
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.