SARCTE-KB-MAN-026 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Guida MPLS e VPN Enterprise
1. Scopo e Ambito
Il manuale raccoglie materiale di riferimento su topologie MPLS enterprise multi-sito e sui concetti chiave delle VPN Layer 3 basate su MPLS: Route Distinguisher (RD) e Route Target (RT) in contesto VRF. Ambito: riferimento concettuale per la comprensione di topologie MPLS/VPN complesse; il diagramma di topologia incluso è dichiarato dalla fonte come didattico/dimostrativo, con indirizzamento IP e AS number di esempio, non infrastruttura SARCTE reale.
Questo manuale raccoglie 2 Knowledge Object (KO) classificati dalla SARCTE Documentation Factory a partire da infografiche e materiale tecnico di terze parti (screenshot ingeriti in [riferimento interno]). Il contenuto ha finalità di riferimento e catalogazione; non costituisce documentazione di infrastruttura SARCTE né procedura operativa certificata.
2. Descrizione Tecnica
Il cluster comprende un diagramma di topologia MPLS molto denso (KO-B2-003) con numerosi router, BGP multi-AS, OSPF multi-area, EIGRP, DMVPN/VTI e VLAN per sede, e un'infografica concettuale (KO-B7-007) che spiega in modo sintetico cosa sono MPLS (label switching invece di lookup IP), RD (formato tipo 65000:1, garantisce unicità delle rotte VPNv4 tra VPN diverse) e RT (formato tipo 65000:100, community attribute per import/export delle rotte tra VRF). Il diagramma di topologia (KO-B2-003) ha una confidence score più bassa (0.77) rispetto alla media del cluster, con margini dell'immagine originale parzialmente tagliati o poco leggibili secondo le note del KO.
3. Contenuto per Argomento
KO-B2-003 — MPLS Network Topology
Descrizione: Diagramma tecnico dettagliato di una topologia di rete MPLS aziendale multi-sito con router core, VLAN, indirizzamento IP/IPv6, DMVPN, BGP/OSPF/EIGRP, collegamenti a due ISP e uffici filiali.
Estratto OCR (fedele alla fonte):
Titolo: 'MPLS Network Topology'. Schema molto denso con numerosi router etichettati (A9-A18, A20-A24, B9-B14, C1-C12, SP7-SP12, R100, R200, BR1, BR2) collegati tramite MPLS/DMVPN. Elementi principali: 'Campus D' con BGP AS 65000, EIGRP 100, rete 0.0.0.N/31; 'Company C HQ' con BGP AS 65002; 'Company B (Campus B)' con BGP AS 65001, EIGRP 100; 'Company C Datacenter 1' con BGP AS 65002, EIGRP 65002 rete 172.17.0.N/31; 'Internet SP 1' router R100 BGP AS 10000 rete 100.10.100.N/31 con VTI verso Branch Office 1 (OSPF Area 10.1.1.0, rete 10.1.1.0/24 Totally Stubby Area); 'Internet SP 2' router R200 BGP AS 20000 rete 200.20.200.N/31 con VTI verso Branch Office 2 (OSPF Area 10.1.2.0); 'Large Office 1' BGP AS 65010 OSPF rete 1.1.0.N/31 con VLAN 3000/3001; 'Large Office 2' BGP AS 65020 OSPF rete 1.2.0.N/31 con VLAN 4000/4001. Indirizzi IP punto-punto elencati numerosi (es. 220.1.101.4/31, 220.1.100.8/31, 220.1.100.24/31, ecc.) e indirizzi IPv6 (2000:FACE:5678::20/127, 2000:BEEF::00XY/127). Numerosi utenti (User3, User5-User13) e server (Server1-Server6) rappresentati.
Tecnologie / strumenti citati: MPLS, BGP, OSPF, EIGRP, DMVPN, VLAN, IPv6, VTI Tag: mpls, topologia, wan, routing, enterprise-network Livello tecnico: Advanced | Quality Score: 3/5 | Confidence Score: 0.77
KO-B7-007 — What Is MPLS, RD, RT?
Descrizione: Infografica tecnica che spiega tre concetti MPLS VPN: MPLS (Multiprotocol Label Switching), RD (Route Distinguisher) e RT (Route Target), con diagrammi di esempio, formati degli attributi e riepilogo finale.
Estratto OCR (fedele alla fonte):
MPLS: inoltra dati con etichette invece di indirizzi IP lunghi. Esempio Customer A/B via Ingress/Egress LER. RD (Route Distinguisher): 8 byte per rendere uniche rotte VPNv4 tra VPN diverse (formato 65000:1). RT (Route Target): community attribute per controllare import/export rotte tra VRF (formato 65000:100). QUICK SUMMARY: MPLS=trasporto tramite etichette, RD=unicità, RT=policy import/export.
Tecnologie / strumenti citati: MPLS, VPNv4, VRF, BGP, Route Distinguisher, Route Target Tag: mpls, vpn, route-distinguisher, route-target, vrf, service-provider Livello tecnico: Advanced | Quality Score: 4/5 | Confidence Score: 0.92
4. Terminologia e Riferimenti Tecnici
| Tecnologia / Strumento / Protocollo | Citato in KO |
|---|---|
| MPLS | KO-B2-003, KO-B7-007 |
| BGP | KO-B2-003, KO-B7-007 |
| OSPF | KO-B2-003 |
| EIGRP | KO-B2-003 |
| DMVPN | KO-B2-003 |
| VLAN | KO-B2-003 |
| IPv6 | KO-B2-003 |
| VTI | KO-B2-003 |
| VPNv4 | KO-B7-007 |
| VRF | KO-B7-007 |
| Route Distinguisher | KO-B7-007 |
| Route Target | KO-B7-007 |
5. Prerequisiti e Livello Tecnico
Prerequisiti aggregati indicati nei KO di origine:
- Routing e switching
- BGP
- OSPF
- EIGRP
- VPN/DMVPN
- IPv6
- VRF
- VPN Layer 3
Livello tecnico per singolo KO:
| KO ID | Livello Tecnico |
|---|---|
| KO-B2-003 | Advanced |
| KO-B7-007 | Advanced |
6. Fonti e Provenienza
Il materiale che segue deriva da infografiche e contenuti di terze parti (non SARCTE), acquisiti tramite il flusso di ingestion [riferimento interno] -> [riferimento interno]. Marchi, watermark e attribuzioni citati appartengono ai rispettivi autori/publisher e sono riportati a fini di tracciabilità della fonte, non di affiliazione con SARCTE.
| KO ID | Watermark / Attribuzione rilevata |
|---|---|
| KO-B2-003 | Nessun watermark esplicito rilevato nell'estratto OCR/note |
| KO-B7-007 | thenetworkdna.com |
8. Documenti Correlati
[riferimento interno]— architetture multi-sito complementari alla topologia MPLS qui descritta.
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
Schema originale SARCTE
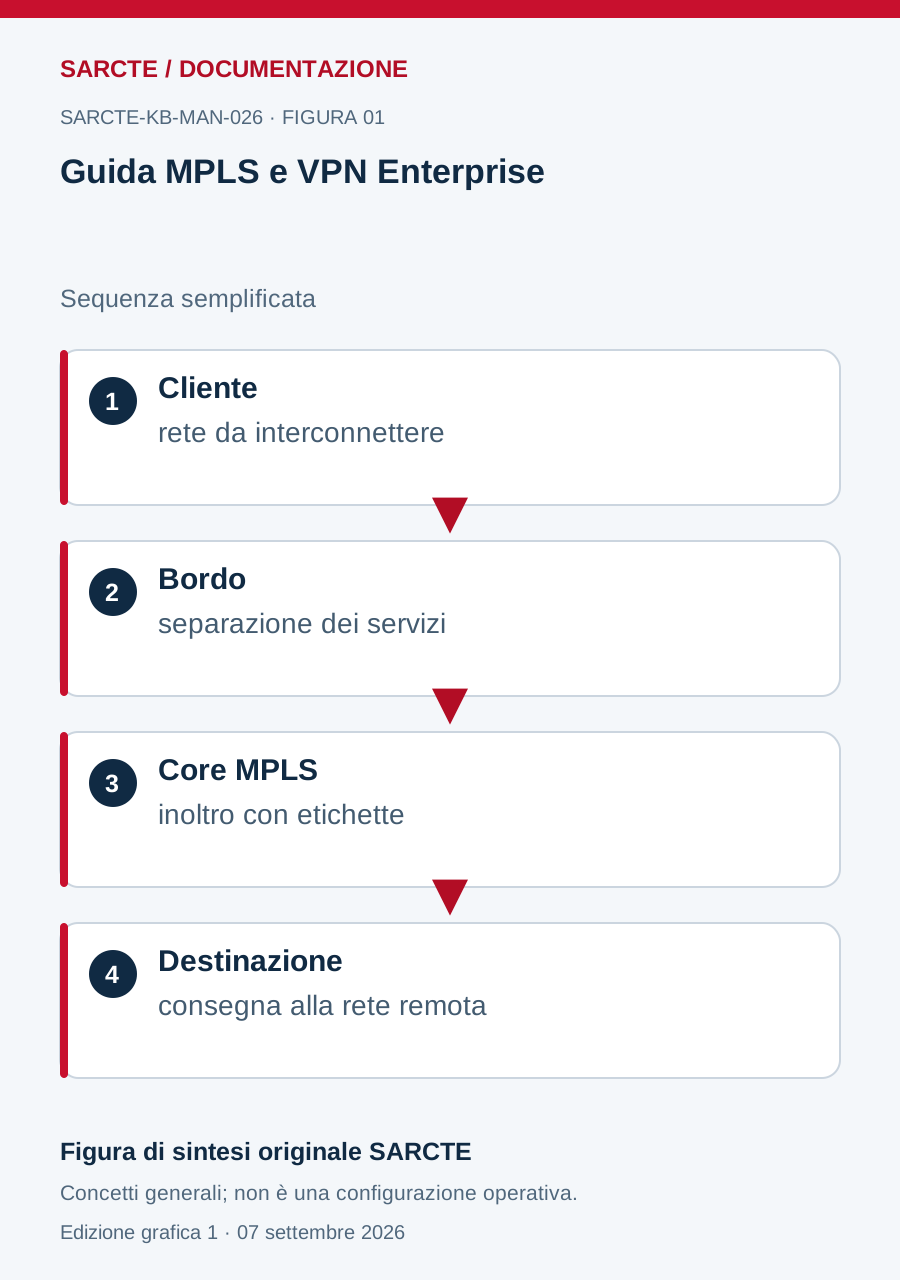
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.