SARCTE-KB-MAN-023 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Guida Fortinet Enterprise
1. Scopo e Ambito
Il presente manuale raccoglie 3 Knowledge Object (KO) dedicati all'ecosistema Fortinet in contesto enterprise, classificati dalla SARCTE Documentation Factory a partire da infografiche tecniche di terze parti (RUN-20260722-002, Batch7). Lo scopo è fornire un riferimento sintetico su topologia di rete Fortinet Security Fabric, design VPN hub-and-spoke tra sedi e componentistica hardware tipica di un rack Fortinet, utile a supporto di attività di design review e formazione tecnica. Il documento cataloga materiale di terze parti e non descrive infrastruttura Fortinet effettivamente distribuita da SARCTE.
2. Descrizione Tecnica
Il cluster copre in modo cumulativo:
- Una topologia di rete Fortinet ad alta disponibilità: coppia di FortiGate in HA con Heartbeat verso due ISP, componenti di management (FortiAnalyzer, FortiManager, FortiSIEM), segmentazione in DMZ e rete interna con FortiSwitch, area Security Operations e connettività VPN/IPsec verso sede filiale (FortiGate remoto) e utente remoto (FortiClient). Include l'elenco dei componenti della Fortinet Security Fabric (KO-B7-006).
- Un design VPN hub-and-spoke con FortiGate: un sito hub (data center) e tre siti spoke collegati tramite tunnel IPsec su Internet, con schema di indirizzamento IP di esempio e elenco dei dispositivi Fortinet coinvolti (KO-B7-018).
- L'inventario tipico dei componenti hardware presenti in un rack di rete Fortinet, con 12 elementi numerati (firewall, switch, analyzer, manager, patch panel, switch core, UPS, PDU, storage NAS, server) raggruppati in categorie funzionali (KO-B7-023).
Il materiale è di livello Intermediate e ha valore di riferimento architetturale/didattico; nessun KO del cluster riporta credenziali, indirizzi IP pubblici reali o dati di configurazione riconducibili a infrastruttura effettiva (gli IP "outside" citati in KO-B7-018 sono blocchi TEST-NET RFC5737).
3. Contenuto per Argomento
KO-B7-006 — Fortinet Network Topology (Security Fabric)
Descrizione: Diagramma di topologia di rete Fortinet che mostra un design ad alta disponibilità con FortiGate in coppia HA collegato a due ISP, perimetro di sicurezza, DMZ, rete interna, sede filiale e utente remoto, oltre ai componenti della Fortinet Security Fabric.
Estratto OCR: "Due ISP -> Perimeter Security (due FortiGate 200F in HA con Heartbeat) -> FortiAnalyzer/FortiManager/FortiSIEM 200F (management). Da HA: DMZ (Web/Mail/DNS Server); Internal Network con due FortiSwitch 448E (Users/Servers/Wireless); Security Operations (FortiSIEM/FortiSandbox); VPN/IPsec verso Branch Office (FortiGate 100F) e Remote User (FortiClient). FORTINET SECURITY FABRIC: FortiAnalyzer, FortiManager, FortiSIEM, FortiSandbox, FortiNAC, FortiClient."
Tecnologie/tool citati: Fortinet, FortiGate, FortiAnalyzer, FortiManager, FortiSIEM, FortiSandbox, FortiNAC, FortiClient, FortiSwitch, VPN/IPsec, HA.
KO-B7-018 — Fortinet Firewall - Basic Site to Multi-Site VPN
Descrizione: Infografica Fortinet che illustra una topologia VPN hub-and-spoke con un sito hub (FortiGate-HUB) e tre siti spoke (FortiGate-SPOKE1/2/3) collegati tramite tunnel IPsec su Internet.
Estratto OCR: "HUB (Data Center) FortiGate-HUB Inside 10.10.1.1/24, Outside 203.0.113.1 -> Internet IPsec VPN -> Spoke1/2/3 (FortiGate-SPOKE1/2/3, Outside 198.51.100.1/2/3, Inside 10.10.2/3/4.1/24). SAMPLE IP SCHEME dettagliato. FORTINET DEVICES: FortiGate, FortiSwitch, FortiAP, FortiManager, FortiAnalyzer."
Tecnologie/tool citati: Fortinet, FortiGate, IPsec VPN, FortiSwitch, FortiAP, FortiManager, FortiAnalyzer.
Nota: Il KO segnala esplicitamente (campo notes) che gli IP "outside" sono blocchi TEST-NET RFC5737, non indirizzi reali.
KO-B7-023 — What's Inside a Fortinet Network Rack
Descrizione: Infografica che illustra il contenuto tipico di un rack di rete Fortinet, numerando 12 componenti hardware (firewall, switch, analyzer, manager, patch panel, core switch, UPS, PDU, storage NAS, server).
Estratto OCR: "12 componenti numerati: FortiGate 200E, FortiSwitch 124E, FortiAnalyzer 1000F, FortiManager 1000F, Patch Panel, Cable Manager, Fiber Patch Panel, Core Switch, UPS, Rack PDU, NAS Storage, Servers. Categorie finali: Security & Protection, Networking & Connectivity, Devices & Infrastructure, Storage & Backup, Power & Energy."
Tecnologie/tool citati: Fortinet, FortiGate, FortiSwitch, FortiAnalyzer, FortiManager, UPS, PDU, NAS.
4. Terminologia e Riferimenti Tecnici
| Tecnologia/Protocollo/Tool | KO che lo citano |
|---|---|
| FortiGate | KO-B7-006, KO-B7-018, KO-B7-023 |
| FortiAnalyzer | KO-B7-006, KO-B7-018, KO-B7-023 |
| FortiManager | KO-B7-006, KO-B7-018, KO-B7-023 |
| FortiSwitch | KO-B7-006, KO-B7-018, KO-B7-023 |
| FortiSIEM | KO-B7-006 |
| FortiSandbox | KO-B7-006 |
| FortiNAC | KO-B7-006 |
| FortiClient | KO-B7-006 |
| FortiAP | KO-B7-018 |
| VPN/IPsec | KO-B7-006, KO-B7-018 |
| HA (High Availability) | KO-B7-006 |
| UPS / PDU / NAS | KO-B7-023 |
5. Prerequisiti e Livello Tecnico
| KO ID | Livello Tecnico | Prerequisiti |
|---|---|---|
| KO-B7-006 | Intermediate | Concetti base di firewall e VPN |
| KO-B7-018 | Intermediate | VPN IPsec, Indirizzamento IP |
| KO-B7-023 | Intermediate | Infrastruttura datacenter |
Il manuale è fruibile da personale con conoscenza intermedia di firewall, VPN e infrastruttura datacenter.
6. Fonti e Provenienza
Questo manuale è materiale di riferimento assemblato da infografiche di terze parti reperite tramite acquisizione screenshot. Non costituisce contenuto originale SARCTE né descrizione di infrastruttura Fortinet effettivamente distribuita da SARCTE.
| KO ID | Watermark/attribuzione rilevata |
|---|---|
| KO-B7-006 | www.thenetworkdna.com |
| KO-B7-018 | www.thenetworkdna.com |
| KO-B7-023 | www.thenetworkdna.com |
8. Documenti Correlati
design_dmz_e_segmentazione_perimetrale.md— tematicamente contiguo per design DMZ/firewall.guida_progettazione_reti_enterprise_cisco.md— design di rete enterprise comparabile su altro vendor.guida_avanzata_bgp.md— routing avanzato applicabile in scenari multihoming che possono coinvolgere FortiGate come CE.
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
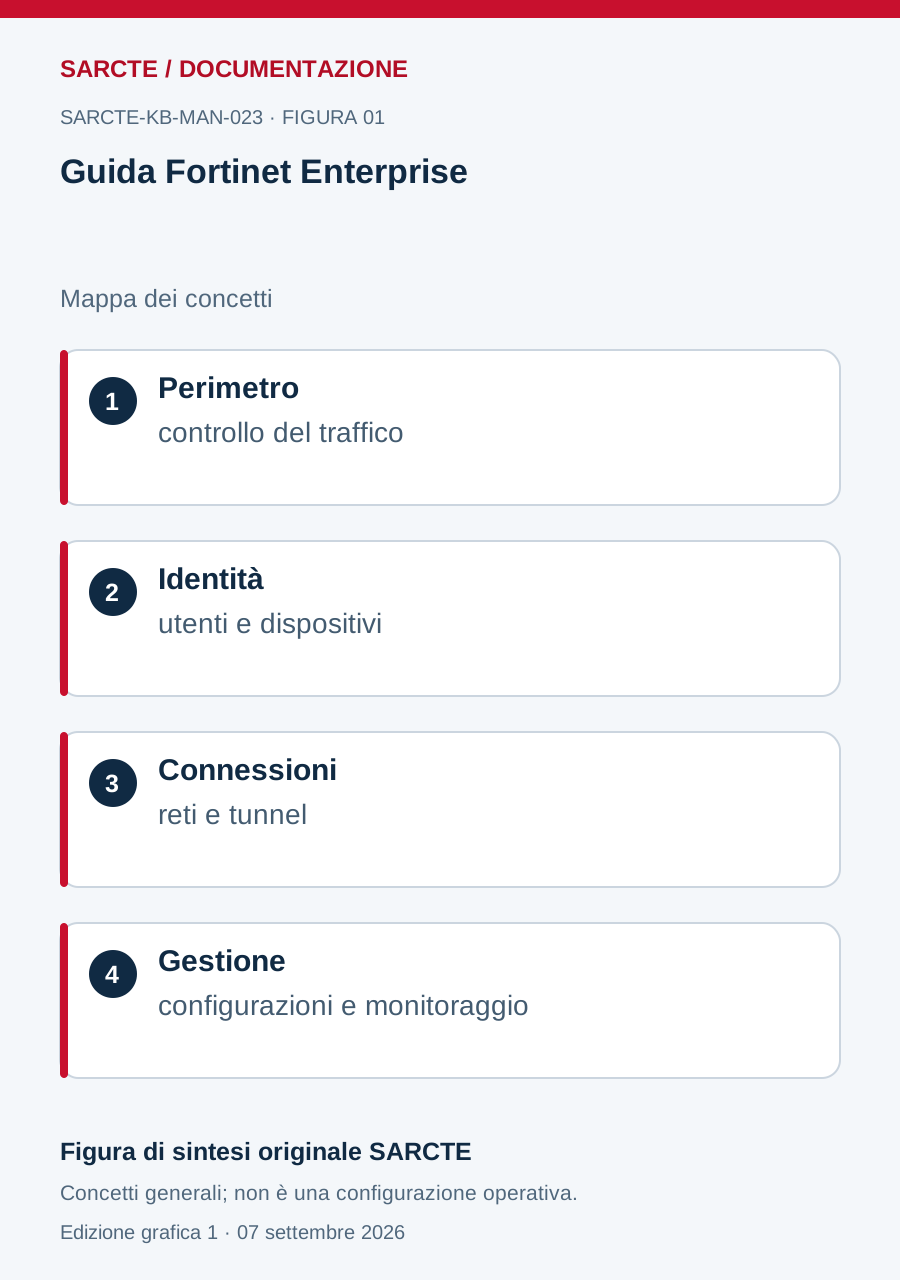
Schema originale SARCTE
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.