SARCTE-KB-MAN-022 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Guida Firewall e Sicurezza Perimetrale
1. Scopo e Ambito
Il presente manuale raccoglie 6 Knowledge Object classificati dalla SARCTE Documentation Factory relativi al dominio firewall e sicurezza perimetrale di rete. Copre sia la terminologia fondamentale sia esempi di configurazione avanzata (ACL su Cisco ASA, High Availability su Palo Alto e FortiGate) tratti da infografiche/screenshot di terze parti. Lo scopo è offrire un riferimento consolidato di consultazione per il personale tecnico SARCTE coinvolto in progettazione, revisione o comprensione di architetture firewall enterprise.
2. Descrizione Tecnica
Il cluster copre tre macro-aree:
- Concetti e terminologia firewall: due KO (KO-B4-012, KO-B5-007) di livello introduttivo/intermedio spiegano cosa è un firewall, i tipi (Network/Host-based/Cloud/NGFW/WAF), il funzionamento a regole e gli attacchi tipicamente mitigati (malware, accessi non autorizzati, DDoS, port scanning). Un terzo KO (KO-B4-027) fornisce un glossario strutturato dei termini firewall (Packet Filtering, Stateful Inspection, DPI, NAT, DMZ, UTM).
- Configurazione ACL su Cisco ASA: un KO (KO-B1-021) di livello Advanced documenta la sintassi di configurazione di Access Control List su firewall Cisco ASA con esempio di rete Inside/Outside, regole di permit/deny per servizi DNS/HTTP/HTTPS e configurazione dell'ispezione ICMP.
- High Availability firewall enterprise: due KO (KO-B2-004 su Palo Alto PA-220 Active/Active, KO-B4-013 su FortiGate Active-Active HA) documentano topologie di ridondanza con collegamenti heartbeat/data-link, VIP condivisi e sincronizzazione sessioni.
Tutti gli indirizzi IP presenti nelle fonti sono di tipo esempio/laboratorio didattico (incluso un indirizzo TEST-NET-3 RFC5737) e non rappresentano infrastrutture reali SARCTE. Il contenuto è di natura configurativa/didattica standard, non riconducibile a procedure d'attacco.
3. Contenuto per Argomento
KO-B1-021 — Cisco ASA Firewall — Access Control List Configuration (thenetworkdna.com)
Schema didattico di configurazione ACL su Cisco ASA Firewall: rete Outside/Inside, regole di permit per DNS/HTTP/HTTPS, deny esplicito, configurazione ICMP inspection.
Estratto OCR (fedele alla fonte):
Cisco ASA Firewall — Access control Lists Configuration — www.thenetworkdna.com. Outside 10.10.1.1/24 (G0/0), Inside 192.168.10.1/24 (G0/2), host .10/.11/.12. Comandi: access-list inside_access_in extended permit udp host {LAN_IP} any eq domain; permit tcp host {LAN_IP} any eq www; permit tcp host {LAN_IP} any eq https; deny ip any any. access-group inside_access_in in interface inside. Configurazione ICMP: policy-map global_policy, class inspection_default, inspect icmp, inspect icmp error.
Tecnologie/tool citati: Cisco ASA, ACL, ICMP inspection. Indirizzi IP di esempio didattico e placeholder {LAN_IP}, non configurazione reale SARCTE.
KO-B2-004 — PaloAlto Firewalls - High-availability Active/Active
Schema di configurazione High Availability Active/Active per due firewall Palo Alto PA-220, con indirizzi IP di gestione, WAN, VIP e collegamenti HA2/HA3.
Estratto OCR (fedele alla fonte):
Titolo: 'PaloAlto Firewalls - High-availability Active/Active'. Due firewall PA-220: sinistra MGMT 192.168.0.130, WAN Eth1/1 192.168.0.131; destra MGMT 192.168.0.140, WAN Eth1/1 192.168.0.141. VIP condiviso verso cloud/internet: 192.168.0.177 e 2nd VIP 192.168.0.178. Collegamento HA2 Data Link Eth1/3 tra i due dispositivi. Collegamento HA3 Active-Active Link Eth1/4 con VIP 192.168.150.3/24. VLAN 150 Eth1/2: firewall sinistro 192.168.150.1/24, firewall destro 192.168.150.2/24, entrambi collegati a switch/rete sottostante. Sito: www.thenetworkdna.com.
Tecnologie/tool citati: Palo Alto PA-220, VLAN, HA (High Availability).
KO-B4-012 — How Firewalls Stop Cyberattacks
Infografica in stile quaderno del brand "Cyber Edge" su cosa è un firewall, come funziona, quali attacchi blocca, tabella regole firewall, architettura tipica e best practice.
Estratto OCR (fedele alla fonte):
TYPES: Network/Host-based/Cloud/NGFW. HOW IT WORKS: Internet->Firewall->Network con traffico bloccato/consentito. ATTACKS STOPPED: Malware, Hacking, Unauthorized Access, DDoS, Port Scanning. RULE EXAMPLE tabella con 5 regole (porte 80/443 ALLOW, 23 BLOCK, IP 203.0.113.5 BLOCK). ARCHITECTURE: Internet->Router->Firewall->Switch->Network. BEST PRACTICES.
Tecnologie/tool citati: Firewall, NGFW, TCP, UDP, ICMP, HTTP, HTTPS, Telnet. Nota: l'indirizzo IP 203.0.113.5 è un TEST-NET-3 da RFC5737, non un indirizzo reale.
KO-B4-013 — FortiGate Active-Active HA - Enterprise Network Redundancy & Performance Guide
Infografica densa (16 sezioni) su configurazione FortiGate Active-Active HA: topologia enterprise, load balancing, session sync, heartbeat, failover, cluster sync, dashboard monitoraggio, best practice, confronto Active-Active vs Active-Passive.
Estratto OCR (fedele alla fonte):
Active-Active HA: Primary+Secondary FortiGate, load sharing, session sync. Enterprise topology completa. Session sync, load balancing 4 client (52%/48%). HA Heartbeat HA1/HA2. Failover 7 fasi. Cluster sync (policy/routes/VPN). Load distribution methods. Monitoring dashboard con metriche esempio. Session pickup zero-disruption. Advantages/Best practices/confronto AA vs AP. Packet flow overview.
Tecnologie/tool citati: FortiGate, HA, ECMP, BGP, IPS, SSL/TLS Inspection, Application Control. Tutti i valori dashboard/IP sono dati dimostrativi.
KO-B4-027 — Firewall Terms - Key Concepts Every Network Engineer Should Know
Glossario illustrato di thenetworkdna.com sui termini fondamentali dei firewall.
Estratto OCR (fedele alla fonte):
FUNDAMENTALS: Firewall, Packet Filtering, Stateful Inspection, Proxy Firewall, NGFW, UTM. TYPES: Network/Host-based/Cloud/WAF/FWaaS/Virtual Firewall. KEY FEATURES: Access Control, NAT, DPI, IPS/IDS, Application Control, URL Filtering. COMMON TERMS: Rule/Policy, LAN/DMZ/WAN, Allow/Deny, Port, Logging. SECURITY BENEFITS.
Tecnologie/tool citati: Firewall, NAT, DPI, IPS/IDS, WAF, DMZ, UTM.
KO-B5-007 — How Firewalls Stop Cyber Attacks
Infografica a marchio "Network Empire" sul funzionamento dei firewall: definizione, posizionamento, tipi di traffico bloccato, processo di sicurezza con esempio regole, tipologie di firewall, esempio port scan bloccato, benefici.
Estratto OCR (fedele alla fonte):
Titolo: 'HOW FIREWALLS STOP CYBER ATTACKS' (Network Empire). WHAT IS: monitora/controlla traffico in base a regole. HOW IT WORKS 4 step: Traffic Arrives, Rule Inspection, Allow/Deny, Logging. TYPES OF TRAFFIC BLOCKED: Malware, Unauthorized Access, Port Scanning, DDoS. SECURITY PROCESS tabella HTTP/HTTPS ALLOW, Malware BLOCK. TYPES OF FIREWALLS: Packet Filtering, Stateful, NGFW, WAF. REAL WORLD EXAMPLE port scan bloccato. BENEFITS.
Tecnologie/tool citati: Firewall, WAF, NGFW, IDS/IPS.
4. Terminologia e Riferimenti Tecnici
| Tecnologia / Tool / Protocollo | Descrizione sintetica | KO di riferimento |
|---|---|---|
| ACL (Access Control List) | Regole di permit/deny su interfacce firewall | KO-B1-021 |
| Cisco ASA | Piattaforma firewall Cisco | KO-B1-021 |
| Palo Alto PA-220 | Firewall next-gen Palo Alto Networks | KO-B2-004 |
| FortiGate | Firewall next-gen Fortinet | KO-B4-013 |
| HA (High Availability) / HA2 / HA3 / Heartbeat | Meccanismi di ridondanza e failover firewall | KO-B2-004, KO-B4-013 |
| NGFW (Next-Generation Firewall) | Firewall con ispezione applicativa avanzata | KO-B4-012, KO-B4-027, KO-B5-007 |
| WAF (Web Application Firewall) | Protezione applicazioni web | KO-B4-027, KO-B5-007 |
| NAT | Network Address Translation | KO-B4-027 |
| DPI (Deep Packet Inspection) | Ispezione approfondita dei pacchetti | KO-B4-027 |
| IPS/IDS | Sistemi di prevenzione/rilevamento intrusioni | KO-B4-027, KO-B5-007 |
| DMZ | Zona demilitarizzata di rete | KO-B4-027 |
| UTM (Unified Threat Management) | Piattaforma di sicurezza integrata | KO-B4-027 |
| ICMP inspection | Ispezione statefull del traffico ICMP | KO-B1-021 |
| ECMP / BGP | Instradamento multi-percorso e protocollo di routing citati nel contesto HA FortiGate | KO-B4-013 |
| SSL/TLS Inspection | Ispezione del traffico cifrato | KO-B4-013 |
5. Prerequisiti e Livello Tecnico
| KO | Livello tecnico | Prerequisiti dichiarati |
|---|---|---|
| KO-B1-021 | Advanced | Concetti di firewall e ACL |
| KO-B2-004 | Advanced | Firewall Palo Alto, Concetti di High Availability di rete |
| KO-B4-012 | Intermediate | TCP/IP di base |
| KO-B4-013 | Advanced | Firewall enterprise, BGP/ECMP, Clustering HA |
| KO-B4-027 | Intermediate | TCP/IP di base |
| KO-B5-007 | Beginner | Nessuno |
Il manuale copre un intervallo ampio, dal livello Beginner (concetti base) all'Advanced (configurazioni ACL e HA enterprise); si raccomanda di consultare prima le sezioni terminologiche (KO-B4-027, KO-B5-007) prima di affrontare le configurazioni avanzate.
6. Fonti e Provenienza
Questo manuale è materiale di riferimento assemblato da fonti terze, non contenuto originale SARCTE.
| KO ID | Watermark / Attribuzione rilevata |
|---|---|
| KO-B1-021 | thenetworkdna.com |
| KO-B2-004 | thenetworkdna.com |
| KO-B4-012 | Brand "Cyber Edge" |
| KO-B4-013 | Nessun brand esplicito |
| KO-B4-027 | thenetworkdna.com |
| KO-B5-007 | Brand "Network Empire" |
8. Documenti Correlati
Nessuno identificato in questa generazione.
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
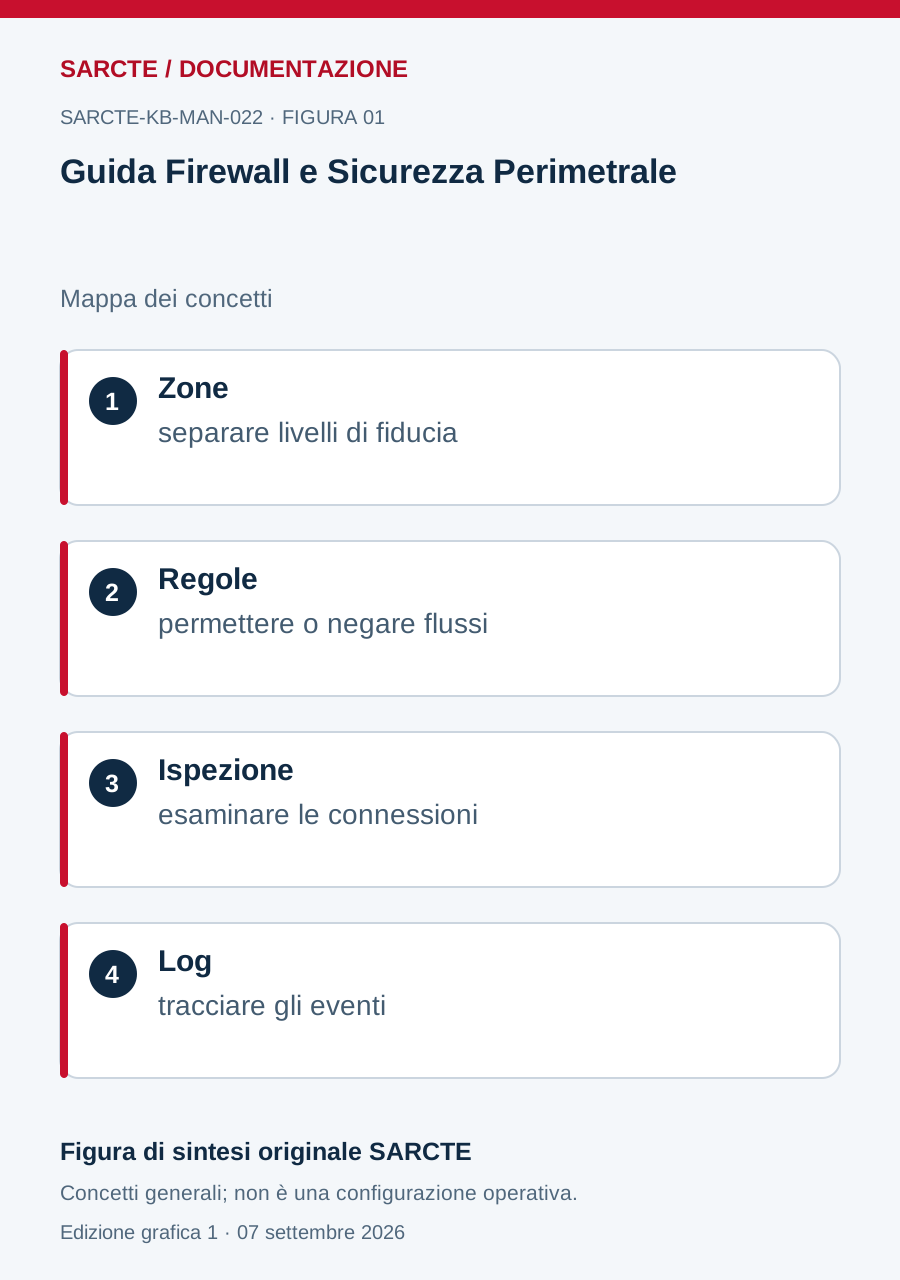
Schema originale SARCTE
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.