SARCTE-KB-MAN-020 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Guida Digital Forensics e DFIR
1. Scopo e Ambito
Il presente manuale raccoglie i Knowledge Object (KO) relativi a Digital Forensics e Digital Forensics & Incident Response (DFIR), acquisiti dalla Documentation Factory SARCTE tramite ingestione di infografiche didattiche di terze parti (InfosecTrain, #SmartByteITS). Lo scopo è catalogare a livello nominale gli strumenti e i processi standard del dominio DFIR, a supporto di formazione tecnica introduttiva e consultazione terminologica.
Coerentemente con il vincolo di fedeltà alla fonte, il manuale si limita a catalogare nominalmente strumenti e fasi di processo forense così come riportati nelle infografiche originali: non contiene procedure operative dettagliate, comandi o tecniche di analisi forense.
2. Descrizione Tecnica
Il cluster aggrega 2 KO complementari: un'infografica di InfosecTrain che elenca strumenti DFIR essenziali suddivisi in nove categorie (suite forensi complete, memory forensics, timeline/log analysis, disk imaging, network forensics, mobile forensics, live collection, metadata/carving, artefatti Windows), e un'infografica introduttiva sul "cos'è la digital forensics" che ne definisce obiettivi, tipologie, un esempio di caso (ransomware) e il processo standard a 6 fasi (Identification, Preservation, Collection, Examination, Analysis, Reporting).
Entrambi i KO hanno carattere puramente catalogativo/definitorio: elencano nomi di strumenti (es. Autopsy, Volatility, Wireshark, FTK, EnCase) senza fornire sintassi operativa o comandi, in linea con il filtro a monte già applicato in fase di classificazione dei KO.
3. Contenuto per Argomento
KO-B3-028 — Digital Forensics Toolkit Overview (InfosecTrain)
Infografica "DIGITAL FORENSICS TOOLKIT" di InfosecTrain che elenca strumenti essenziali per analisti DFIR in nove categorie: suite forensi, memory forensics, timeline/log, disk imaging, network forensics, mobile forensics, live collection, metadata/carving, artefatti Windows.
Estratto OCR: "Fonte: InfosecTrain. 9 categorie: Full Forensic Suites (Autopsy, Sleuth Kit, Magnet AXIOM, Cellebrite UFED, X-Ways); Memory Forensics (Volatility, WinPmem, RAM Capturer); Timeline&Log (Log2timeline, Timesketch, Hindsight); Disk Imaging (FTK Imager, WinFE, Guymager); Network Forensics (Wireshark, NetworkMiner, Zeek, Snort, Suricata, Arkime); Mobile Forensics (libimobiledevice, ALEAPP, ILEAPP, MSAB XRY); Live Collection (KAPE, Velociraptor, GRR, F-Response, UAC); Metadata/Carving (bulk-extractor, ExifTool, Foremost, Scalpel); Windows Artifacts (Hayabusa, RegRipper, RecuperaBit)."
Tecnologie/tool citati (elenco nominale, catalogazione di riferimento — nessuna procedura operativa presente nella fonte): Autopsy, The Sleuth Kit, Magnet AXIOM, Cellebrite UFED, X-Ways, Volatility, WinPmem, Wireshark, NetworkMiner, Zeek, Snort, Suricata, Arkime, FTK Imager, KAPE, Velociraptor, GRR Rapid Response, Hayabusa, RegRipper, ExifTool.
KO-B4-025 — What Is Digital Forensics?
Infografica del brand "#SmartByteITS" su digital forensics: definizione, obiettivi, tipi (computer/mobile/network/cloud/database/email), esempio indagine ransomware, processo 6 fasi, strumenti forensi.
Estratto OCR: "DEFINITION: identificazione/raccolta/conservazione/analisi/presentazione prove digitali. OBJECTIVES: recupero prove, determinare l'accaduto, identificare responsabili, presentazione legale. TYPES: Computer/Mobile/Network/Cloud/Database/Email Forensics. EXAMPLE ransomware. PROCESS 6 fasi: Identification/Preservation/Collection/Examination/Analysis/Reporting. TOOLS: Autopsy, FTK, EnCase, Wireshark, Volatility."
Tecnologie/tool citati (elenco nominale, catalogazione di riferimento): Autopsy, FTK, EnCase, Wireshark, Volatility.
4. Terminologia e Riferimenti Tecnici
| Tecnologia / Protocollo / Tool | KO di riferimento |
|---|---|
| Autopsy | KO-B3-028, KO-B4-025 |
| The Sleuth Kit / Magnet AXIOM / Cellebrite UFED / X-Ways | KO-B3-028 |
| Volatility / WinPmem | KO-B3-028, KO-B4-025 (Volatility) |
| Wireshark / NetworkMiner / Zeek / Snort / Suricata / Arkime | KO-B3-028, KO-B4-025 (Wireshark) |
| FTK Imager / KAPE / Velociraptor / GRR Rapid Response | KO-B3-028 |
| Hayabusa / RegRipper / ExifTool | KO-B3-028 |
| FTK / EnCase | KO-B4-025 |
5. Prerequisiti e Livello Tecnico
| KO ID | Livello Tecnico | Prerequisiti |
|---|---|---|
| KO-B3-028 | Advanced | Digital forensics fundamentals, Incident response concepts |
| KO-B4-025 | Intermediate | Cybersecurity di base, Incident response |
6. Fonti e Provenienza
Questo manuale è materiale di riferimento assemblato da fonti terze (infografiche divulgative di enti di formazione cybersecurity); non rappresenta contenuto originale SARCTE.
| KO ID | Watermark / Attribuzione rilevata |
|---|---|
| KO-B3-028 | InfosecTrain (ente formazione cybersecurity) |
| KO-B4-025 | #SmartByteITS |
8. Documenti Correlati
Nessuno identificato in questa generazione.
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
Schema originale SARCTE
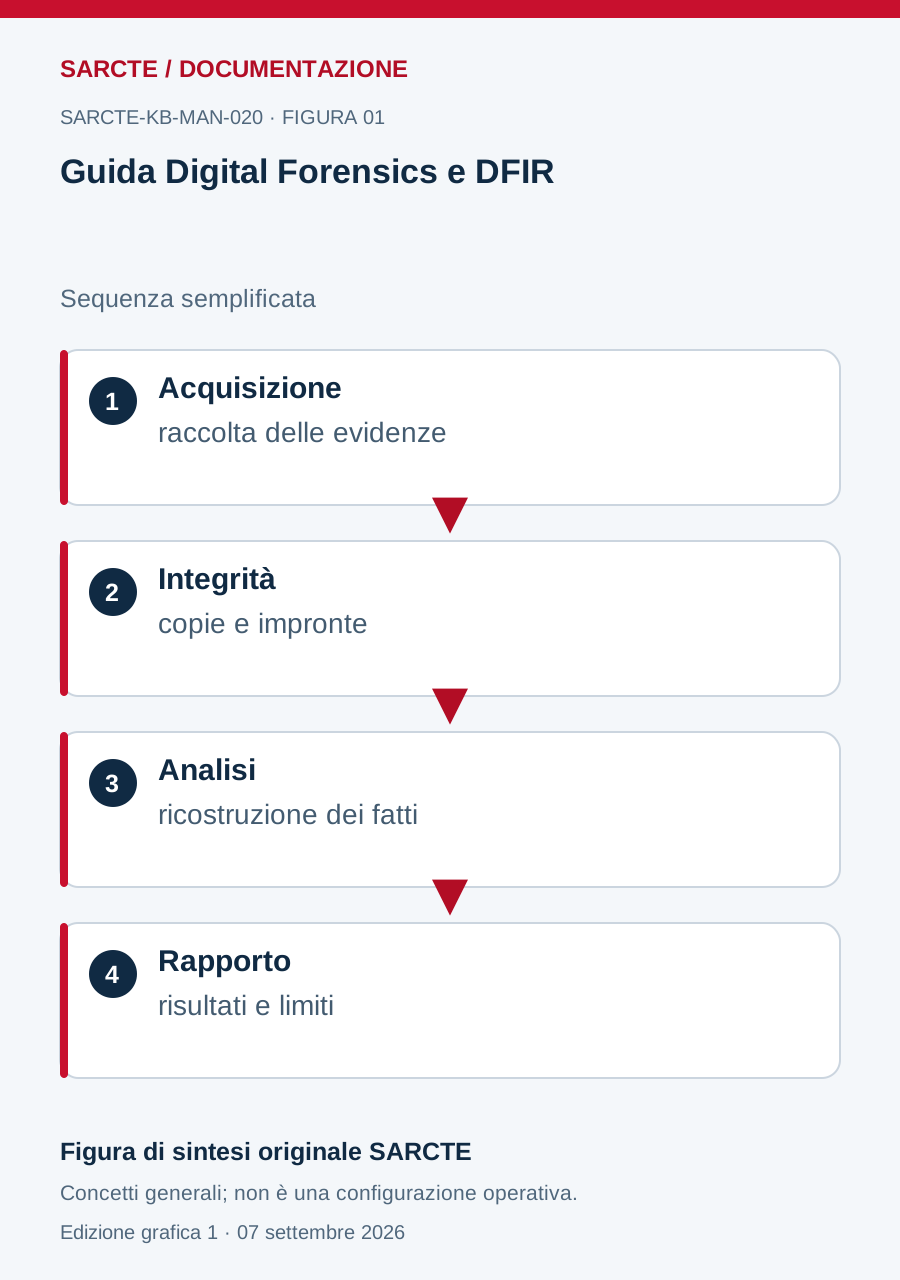
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.