SARCTE-KB-MAN-017 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Guida Crittografia e TLS
1. Scopo e Ambito
Il presente manuale raccoglie un singolo Knowledge Object (KO) derivato da un'infografica di terze parti introduttiva su SSL/TLS. Lo scopo è fornire al personale SARCTE un riferimento di base sui concetti di cifratura del traffico web, sulla differenza tra SSL e TLS e sul funzionamento generale dell'handshake TLS, utile per formazione tecnica introduttiva.
Il materiale sorgente è costituito da un unico KO: il manuale resta pertanto sintetico e non copre argomenti avanzati di crittografia (es. cifrari specifici, gestione delle Certificate Authority, PKI, mutua autenticazione, vulnerabilità storiche di SSL/TLS) non presenti nella fonte. Non viene gonfiato artificialmente il contenuto oltre quanto effettivamente documentato dal KO sorgente.
2. Descrizione Tecnica
Il KO descrive SSL/TLS come protocollo di cifratura del traffico tra client e server, distinguendo SSL (Secure Sockets Layer, obsoleto) da TLS (Transport Layer Security, moderno). Vengono descritte tre funzioni di sicurezza principali — cifratura (encryption), autenticazione tramite certificato digitale, integrità dei dati — e un flusso semplificato dell'handshake TLS in 6 passi, dalla connessione HTTPS iniziale fino allo scambio di dati cifrati. Viene inoltre riportato un confronto tra le versioni deprecate (SSL 2.0/3.0) e quelle moderne (TLS 1.2/1.3), e l'esempio visivo della differenza tra http (non sicuro) e https (sicuro).
3. Contenuto per Argomento
3.1 KO-B7-005 — What Is SSL/TLS?
Descrizione: Infografica che spiega cos'è SSL/TLS, le tre funzioni di sicurezza principali (crittografia, autenticazione, integrità dei dati), il funzionamento dell'handshake TLS in 6 passi e il confronto tra SSL e TLS.
Estratto OCR: "SSL/TLS cripta dati tra client e server. SSL=Secure Sockets Layer (obsoleto); TLS=Transport Layer Security (moderno). Funzioni: Encryption, Authentication (certificato digitale), Data Integrity. HOW IT WORKS (6 passi): connessione HTTPS, invio certificato, verifica, handshake TLS, connessione criptata, scambio dati criptati. SSL vs TLS: SSL 2.0/3.0 deprecati vs TLS 1.2/1.3 moderni. Esempio http (NOT SECURE) vs https (SECURE)."
Tecnologie/tool citati: SSL, TLS, HTTPS.
4. Terminologia e Riferimenti Tecnici
| Termine | Descrizione (da fonte) |
|---|---|
| SSL (Secure Sockets Layer) | Protocollo di cifratura predecessore di TLS, versioni 2.0/3.0 considerate obsolete/deprecate |
| TLS (Transport Layer Security) | Protocollo di cifratura moderno, versioni di riferimento 1.2/1.3 |
| Encryption | Funzione di cifratura dei dati scambiati tra client e server |
| Authentication (certificato digitale) | Verifica dell'identità del server tramite certificato digitale |
| Data Integrity | Garanzia che i dati non vengano alterati durante la trasmissione |
| HTTPS | Protocollo HTTP veicolato su connessione cifrata TLS |
5. Prerequisiti e Livello Tecnico
Il KO è classificato a livello Beginner, senza prerequisiti espliciti. Il manuale è adatto come primo riferimento introduttivo sul concetto di connessione cifrata per personale in formazione o per spiegazioni divulgative a utenti non tecnici; non è sufficiente per attività di configurazione di certificati, gestione PKI o troubleshooting TLS avanzato.
6. Fonti e Provenienza
| KO ID | Watermark/Attribuzione rilevata |
|---|---|
| KO-B7-005 | Hashtag "#SmartByteITS" |
Materiale di provenienza terza (#SmartByteITS), non originale SARCTE. Il KO sorgente segnala inoltre l'esistenza di un duplicato SHA-256 esatto ([identificativo della fonte]) già escluso dal processo di ingestion.
8. Documenti Correlati
Il manuale "Riferimento Porte e Protocolli di Rete" (stessa generazione) documenta la porta 443 associata al protocollo HTTPS qui descritto.
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
Schema originale SARCTE
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
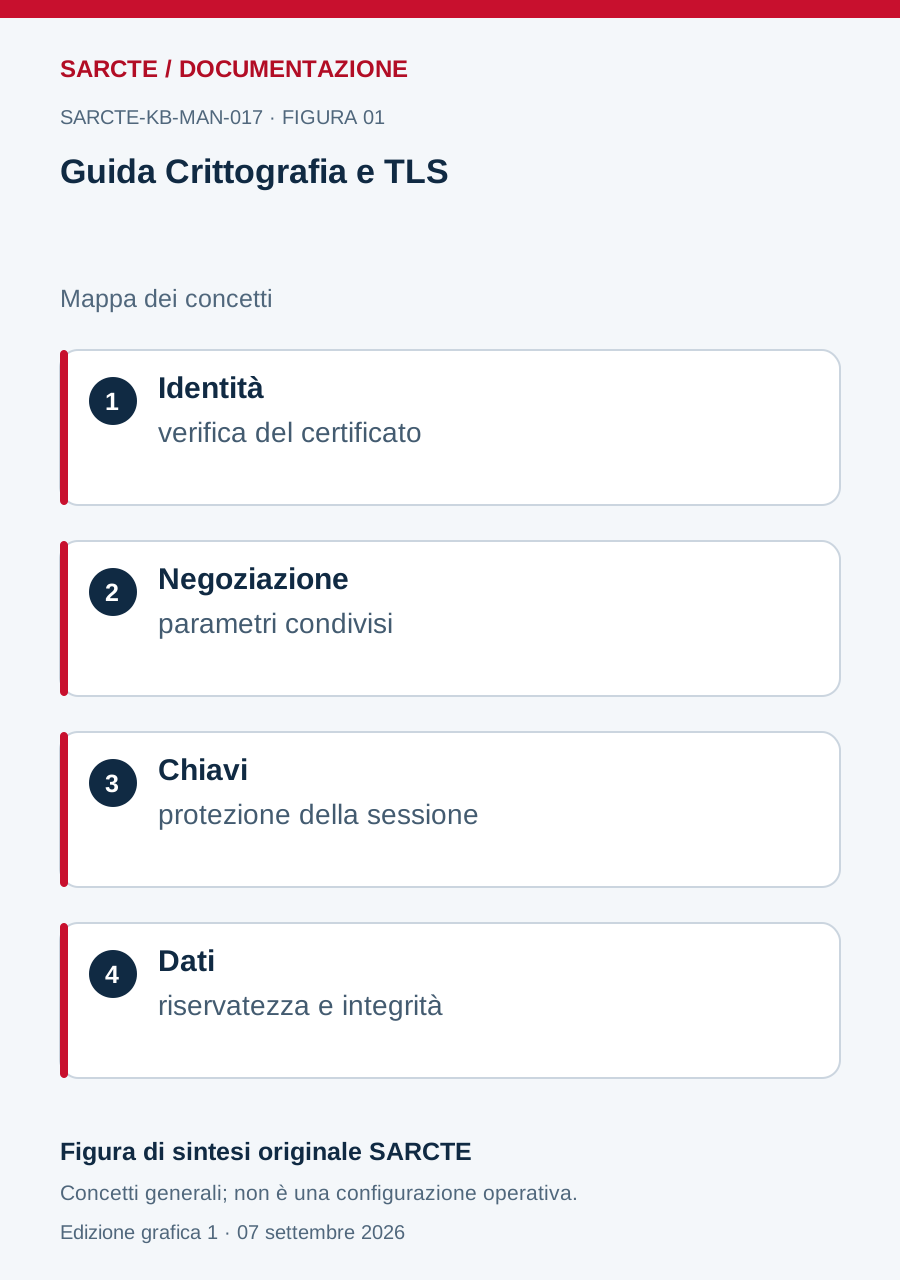
Riferimento tecnico di supporto allo schema: RFC 8446. Il riferimento non certifica l’intero testo legacy.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.