SARCTE-KB-MAN-011 · EDIZIONE WEB 4
← Catalogo pubblico · Vai allo schema SARCTE
Guida Architettura di Sistema e API
1. Scopo e Ambito
Il manuale raccoglie materiale di riferimento su architetture di rete enterprise (topologia base con firewall in alta affidabilità, topologie multi-sito con OSPF e VLAN per sede, laboratorio di accesso di rete sicuro con AAA/HSRP/802.1X) e su concetti fondamentali di progettazione API (REST, GraphQL, gRPC, gestione del traffico, versioning). Ambito: riferimento didattico e concettuale per la comprensione di pattern architetturali di rete ed API; i diagrammi di rete sono schemi concettuali/di laboratorio con indirizzamento di esempio, non infrastruttura SARCTE reale.
Questo manuale raccoglie 4 Knowledge Object (KO) classificati dalla SARCTE Documentation Factory a partire da infografiche e materiale tecnico di terze parti (screenshot ingeriti in [riferimento interno]). Il contenuto ha finalità di riferimento e catalogazione; non costituisce documentazione di infrastruttura SARCTE né procedura operativa certificata.
2. Descrizione Tecnica
Il cluster copre due sotto-domini distinti aggregati sotto lo stesso candidato di manuale: (1) architettura di rete enterprise, dal caso base (doppio ISP, firewall HA active/passive, due switch — KO-B2-006) fino a topologie avanzate multi-sito con OSPF per area, router-on-a-stick e VLAN dedicate per sede (KO-B7-004) e un laboratorio di accesso sicuro con AAA, HSRP, 802.1X/MAB e segmentazione VLAN (KO-B7-012); (2) concetti di API design riassunti in un'infografica circolare che copre protocolli (REST/GraphQL/gRPC), gestione del traffico (rate limiting, throttling, timeout, idempotency) e governance (autenticazione, versioning, HTTP status code) — KO-B3-003. Tutti gli indirizzi IP e i numeri di AS presenti nei diagrammi di rete sono dichiarati come esempio didattico/di laboratorio nelle note dei rispettivi KO.
3. Contenuto per Argomento
KO-B2-006 — Basic Enterprise Network Architecture
Descrizione: Schema semplificato di un'architettura di rete aziendale di base con doppio ISP, firewall HA in modalità active/passive, due switch e connessioni a PC, server, monitoraggio e cloud.
Estratto OCR (fedele alla fonte):
Titolo: 'Basic Enterprise Network Architecture'. Sito www.thenetworkdna.com. Schema: ISP 1 collegato tramite WAN-1 e ISP 2 (Backup Link) tramite WAN-2 a un 'HA Firewall' in modalità 'Active/Passive mode' con 'Heartbeat sync'. Il firewall si collega a Switch A e Switch B tramite un 'Interconnect'. Switch A collegato a un PC, Switch B collegato a un Server e a 'Cloud Access'. Un dispositivo 'Monitoring' è collegato separatamente.
Tecnologie / strumenti citati: Firewall HA, Cloud Tag: architettura-rete, enterprise, high-availability, diagramma Livello tecnico: Beginner | Quality Score: 4/5 | Confidence Score: 0.92
KO-B3-003 — 16 Must Know API Concepts
Descrizione: Infografica circolare che riassume 16 concetti fondamentali di API design, suddivisi in quattro quadranti tematici (protocolli/formati, gestione traffico, governance).
Estratto OCR (fedele alla fonte):
Titolo centrale: '16 Must Know API Concepts'. REST, GraphQL, gRPC (protobuf, streaming), Pagination, Webhooks, JSON, Caching Headers (Cache-Control), API Gateway, Rate Limiting, Throttling, Timeouts, Idempotency, Authentication, Authorization, HTTP Status Codes (200/404/500), Versioning (v1/v2/v3) - ciascuno con breve descrizione.
Tecnologie / strumenti citati: REST, GraphQL, gRPC, JSON, HTTP/2 Tag: api, rest, graphql, grpc, system-design, webhooks Livello tecnico: Intermediate | Quality Score: 4/5 | Confidence Score: 0.92
KO-B7-004 — Multi-Site Enterprise Network Diagram (OSPF, Router-on-Stick, VLAN per sito PR/GL/FR)
Descrizione: Diagramma tecnico di una rete multi-sito con router WAN, firewall Fortinet, router core, router-on-a-stick e switch per tre sedi (PR-SITE, GL-SITE, FR-SITE), con configurazione OSPF e tabelle VLAN dettagliate per ciascun sito, inclusi host Linux (Kali, Debian).
Estratto OCR (fedele alla fonte):
ISP-1 (x.x.x.x/24) -> WAN-R1 -> firewall Fortinet -> CORE-WAN -> FR-R1/GL-R1 router-on-a-stick con sub-interfacce .10/.20/.30/.40/.99/.999. OSPF: PR-SITE Area 0 10.10.0.0/16; GL-SITE Area 20 10.20.0.0/16; FR-SITE Area 30 10.30.0.0/16. Sede PR: switch PR-SW01/02/03, host Linux-Kali/Debian. VLAN per sito (10 Users, 20 Servers, 30 Clients, 40 Voice, 99 Mgmt, 999 Native) con subnet dedicate per PR/GL/FR. Link punto-punto /30. Host finali PR-H01/02, GL-H01/02, FR-H01/02.
Tecnologie / strumenti citati: OSPF, Fortinet, VLAN, Router-on-a-Stick, Linux Kali, Linux Debian Tag: network-diagram, ospf, vlan, multi-site, lab-topology, fortinet Livello tecnico: Advanced | Quality Score: 3/5 | Confidence Score: 0.92
KO-B7-012 — Secure Enterprise Network Access Lab
Descrizione: Diagramma di un laboratorio di rete aziendale sicura con firewall, server AAA (RADIUS/TACACS+), due core switch in HSRP, tre access switch con sei VLAN dedicate (utenti, dispositivi business, server, voce, vendor, guest WiFi) e accesso VPN remoto.
Estratto OCR (fedele alla fonte):
VLAN PLAN: 10 Corporate Users, 20 Business Devices, 30 Servers, 40 Voice, 50 Vendors, 60 Guest WiFi, 99 Management. Internet -> Edge Router (OSPF) -> Firewall -> DMZ Servers + AAA Server (ISE RADIUS/TACACS+) -> Core-SW1/2 (HSRP, LACP EtherChannel) -> 3 Access Switch (trunk 802.1Q, PortFast+BPDU Guard) con le 6 VLAN. Management VLAN 99 via SSH/TACACS+. VPN Remote Access. KEY FEATURES: Inter-VLAN Routing HSRP, OSPF, 802.1X/MAB, RADIUS/TACACS+, ACL, PortFast/BPDU Guard.
Tecnologie / strumenti citati: HSRP, OSPF, 802.1X, MAB, RADIUS, TACACS+, VPN, LACP EtherChannel, VLAN Tag: network-lab, vlan, hsrp, aaa, 802.1x, vpn, network-segmentation Livello tecnico: Advanced | Quality Score: 3/5 | Confidence Score: 0.92
4. Terminologia e Riferimenti Tecnici
| Tecnologia / Strumento / Protocollo | Citato in KO |
|---|---|
| Firewall HA | KO-B2-006 |
| Cloud | KO-B2-006 |
| REST | KO-B3-003 |
| GraphQL | KO-B3-003 |
| gRPC | KO-B3-003 |
| JSON | KO-B3-003 |
| HTTP/2 | KO-B3-003 |
| OSPF | KO-B7-004, KO-B7-012 |
| Fortinet | KO-B7-004 |
| VLAN | KO-B7-004, KO-B7-012 |
| Router-on-a-Stick | KO-B7-004 |
| Linux Kali | KO-B7-004 |
| Linux Debian | KO-B7-004 |
| HSRP | KO-B7-012 |
| 802.1X | KO-B7-012 |
| MAB | KO-B7-012 |
| RADIUS | KO-B7-012 |
| TACACS+ | KO-B7-012 |
| VPN | KO-B7-012 |
| LACP EtherChannel | KO-B7-012 |
5. Prerequisiti e Livello Tecnico
Prerequisiti aggregati indicati nei KO di origine:
- Concetti base di HTTP
- Sviluppo web/backend
- OSPF
- VLAN e trunking
- Router-on-a-stick
- Subnetting
- VLAN
- HSRP
- 802.1X/RADIUS
- ACL
Livello tecnico per singolo KO:
| KO ID | Livello Tecnico |
|---|---|
| KO-B2-006 | Beginner |
| KO-B3-003 | Intermediate |
| KO-B7-004 | Advanced |
| KO-B7-012 | Advanced |
6. Fonti e Provenienza
Il materiale che segue deriva da infografiche e contenuti di terze parti (non SARCTE), acquisiti tramite il flusso di ingestion [riferimento interno] -> [riferimento interno]. Marchi, watermark e attribuzioni citati appartengono ai rispettivi autori/publisher e sono riportati a fini di tracciabilità della fonte, non di affiliazione con SARCTE.
| KO ID | Watermark / Attribuzione rilevata |
|---|---|
| KO-B2-006 | thenetworkdna.com |
| KO-B3-003 | Nessun watermark esplicito rilevato nell'estratto OCR/note |
| KO-B7-004 | Nessun watermark esplicito rilevato nell'estratto OCR/note |
| KO-B7-012 | Nessun watermark esplicito rilevato nell'estratto OCR/note |
8. Documenti Correlati
[riferimento interno]— hardware fisico sottostante alle architetture qui descritte.[riferimento interno]— topologie WAN/MPLS complementari alle architetture multi-sito.[riferimento interno]— framework AAA citato anche nel laboratorio di accesso sicuro (KO-B7-012).
Versione e stato di revisione
Testo tecnico dell'edizione legacy 1.0. Generato con AI; stato legacy AI_Reviewed. La revisione tecnica umana non risulta completata. La preparazione per il web non costituisce una certificazione tecnica o un aggiornamento delle fonti.
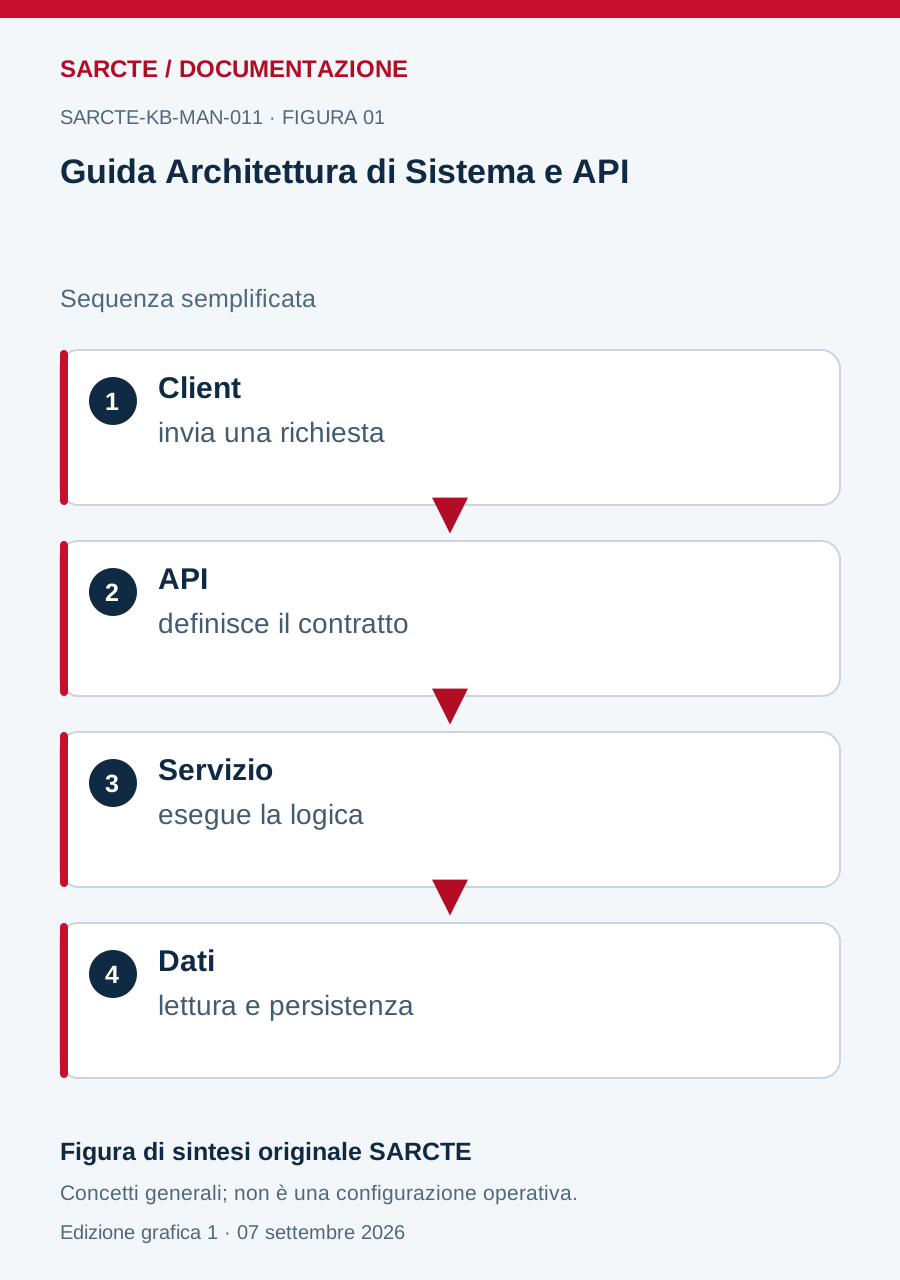
Schema originale SARCTE
Figura di sintesi creata per questo manuale con composizione, forme e testi nuovi. Non riproduce le infografiche storiche e non ne sostituisce tutte le tabelle di dettaglio.
Edizione web preparata il 7 settembre 2026. I metadati interni di audit sono conservati nel registro locale.